Managed SOC: Warum Firewall und Antivirus für Cyber-Resilienz nicht mehr ausreichen
Cybersecurity endet nicht bei der Prävention. Entscheidend ist, was passiert, wenn ein Angriff trotzdem erfolgreich ist.
Firewall vorhanden. Endpoint-Schutz installiert. Microsoft 365 abgesichert. Multi-Faktor-Authentifizierung aktiviert. Damit haben Unternehmen wichtige Sicherheitsmaßnahmen umgesetzt. Doch eine entscheidende Frage bleibt offen.
Wer erkennt einen laufenden Angriff – und wer reagiert, wenn er nachts, am Wochenende oder an einem Feiertag stattfindet?
Cybersecurity lässt sich heute nicht ausschließlich als technische Barriere betrachten. Unternehmen müssen ebenso in der Lage sein, verdächtige Aktivitäten kontinuierlich zu erkennen, zu bewerten und auf tatsächliche Sicherheitsvorfälle angemessen zu reagieren.
Genau hier setzt ein Managed Security Operations Center (Managed SOC) an. Für Geschäftsführung, CIO und CISO ist ein Managed SOC deshalb nicht nur ein weiteres IT-Security-Werkzeug. Es kann ein zentraler Bestandteil der organisatorischen und technischen Fähigkeit sein, Cyberangriffe frühzeitig zu erkennen, einzudämmen, zu dokumentieren und professionell zu bearbeiten.
Inhaltsverzeichnis
Was ist ein Managed SOC?
Definition: Ein Security Operations Center (SOC) ist eine organisatorische und technische Einheit zur kontinuierlichen Überwachung, Analyse und Bearbeitung sicherheitsrelevanter Ereignisse. Ein Managed SOC stellt diese Fähigkeiten als externe Dienstleistung bereit.
Typische Leistungen eines Managed SOC sind:
kontinuierliches Security Monitoring
Managed Detection & Response (MDR)
Analyse von Endpoints und Servern
Überwachung von Cloud- und Identity-Umgebungen
Bewertung und Korrelation von Security Events
Threat Detection und Threat Hunting
Attack Surface Management
aktive Eindämmung erkannter Bedrohungen
Incident Response und forensische Analyse
Dokumentation von Sicherheitsvorfällen
Der entscheidende Unterschied zu einem reinen Security-Produkt: Ein Managed SOC liefert nicht nur Technologie und Warnmeldungen, sondern verbindet Technologie mit kontinuierlicher Überwachung und menschlicher Security-Expertise.
Firewall und Antivirus sind wichtig – aber nicht ausreichend
Firewalls und Endpoint-Security gehören weiterhin zu einer soliden Sicherheitsarchitektur. Cybersecurity benötigt jedoch mehrere Schutzebenen. Ein Angreifer muss nicht zwangsläufig eine Firewall „durchbrechen“ oder klassische Malware installieren. Angriffe können beispielsweise mit kompromittierten Zugangsdaten beginnen.
Ein Benutzerkonto kann technisch legitim verwendet werden, obwohl dahinter ein Angreifer steht. Verdächtige Aktivitäten können sich über Endpoint-, Cloud- und Identity-Systeme verteilen. Einzelne Ereignisse können für sich genommen unauffällig erscheinen. Erst im Zusammenhang entsteht ein erkennbares Angriffsmuster.
Deshalb reicht es nicht, Sicherheitsprodukte lediglich zu installieren. Unternehmen benötigen zusätzlich Prozesse und Fähigkeiten, um sicherheitsrelevante Signale zu überwachen, zu analysieren und auf tatsächliche Bedrohungen zu reagieren.
Von Prevention zu Detection & Response
Prevent
Angriffe möglichst verhindern.
Respond
Erkannte Bedrohungen untersuchen und eindämmen.
Detect
Verdächtige Aktivitäten möglichst früh erkennen.
Recover
Geschäftsbetrieb und Systeme nach einem Vorfall kontrolliert wiederherstellen.
Firewall, Endpoint Protection, MFA und weitere präventive Maßnahmen bleiben wichtig. Sie bilden jedoch nur einen Teil der gesamten Sicherheitsstrategie. Ein Managed SOC konzentriert sich insbesondere auf Detection und Response und ergänzt damit bestehende Schutzmaßnahmen.
Warum 24/7-Überwachung relevant ist
Cyberangriffe orientieren sich nicht an Geschäftszeiten. Deshalb sollte die Fähigkeit zur Erkennung und Reaktion nicht davon abhängen, ob gerade ein Administrator im Büro sitzt.
Ein Managed SOC kann eine kontinuierliche Überwachung über 24 Stunden am Tag und sieben Tage pro Woche bereitstellen. Moderne MDR-/SOC-Modelle können Security Events automatisiert korrelieren, voranalysieren und anschließend durch Security-Analysten bewerten lassen. Leistungsfähige Managed-SOC-Dienste überwachen dabei Endpoints, Server und Cloud-Umgebungen einschließlich Microsoft 365, lassen die abschließende Bewertung von menschlichen Analysten treffen und können Bedrohungen aktiv eindämmen.
Das Ziel: Das interne IT-Team soll nicht jede Warnmeldung selbst untersuchen müssen. Es soll dann eingebunden werden, wenn tatsächlich Handlungsbedarf besteht.
Ein Alarm allein stoppt keinen Angriff
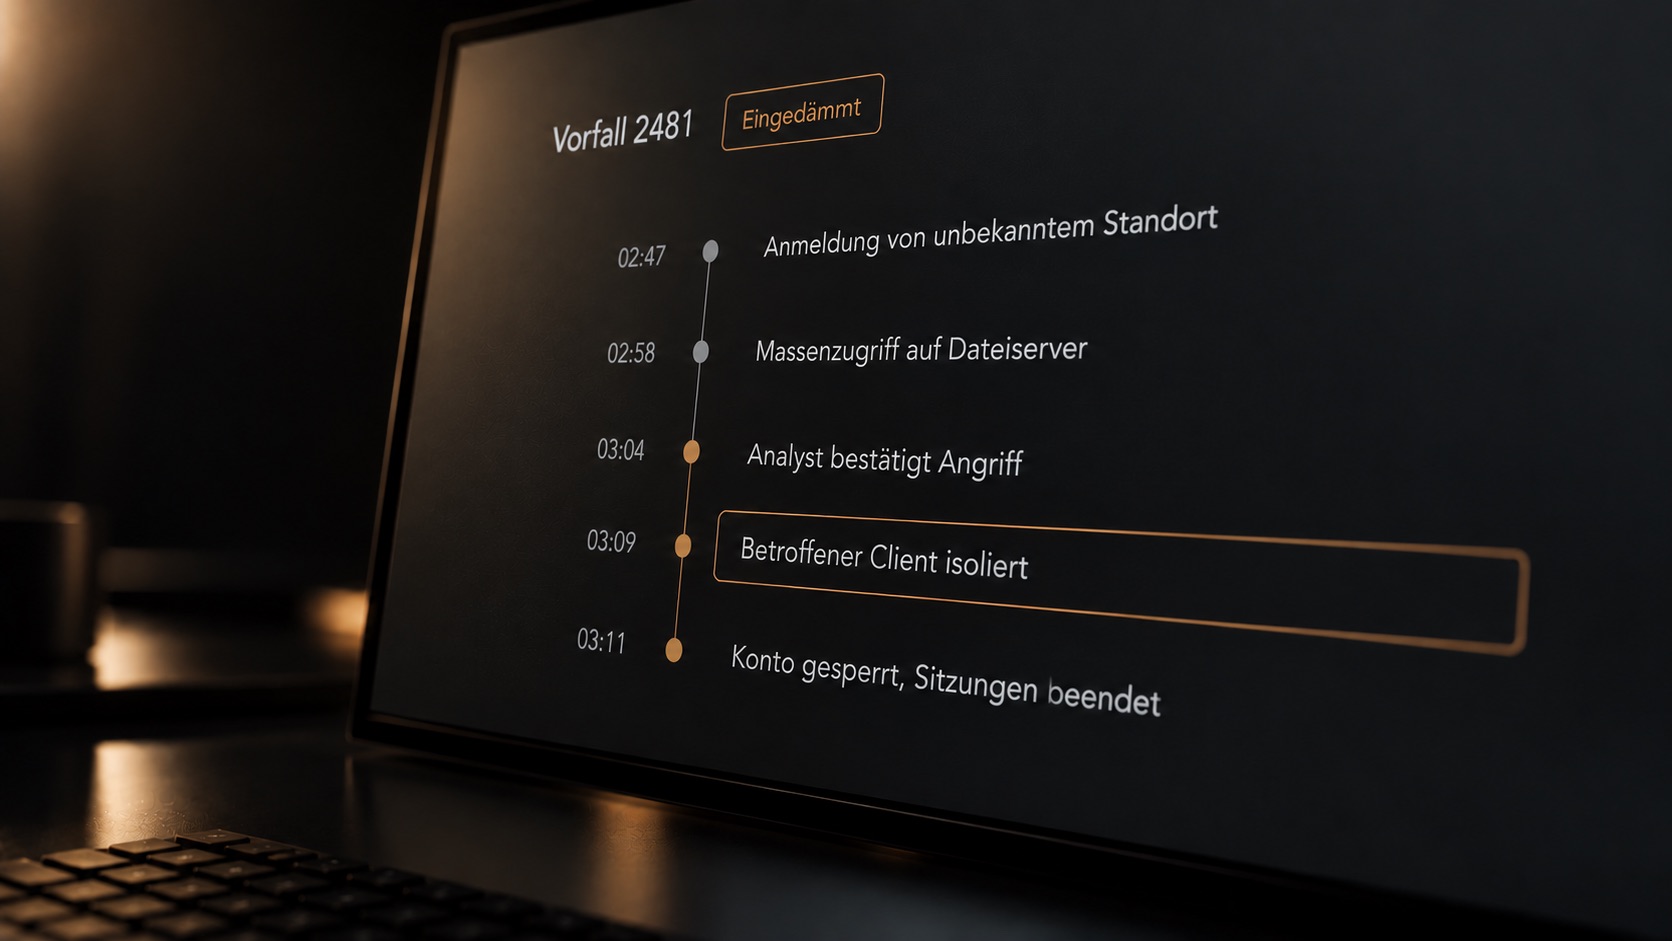
Ein Security-System kann eine verdächtige Aktivität melden. Damit ist die Bedrohung jedoch noch nicht beseitigt. Es muss geklärt werden, ob das Verhalten tatsächlich bösartig ist, welche Systeme oder Benutzerkonten betroffen sind, ob sich ein Angreifer bereits innerhalb der Infrastruktur bewegt und welche Eindämmungsmaßnahmen erforderlich sind.
Muss ein Endpoint isoliert werden?
Muss ein Benutzerkonto gesperrt werden?
Müssen Sessions widerrufen werden?
Sind weitere Systeme betroffen?
Muss Incident Response aktiviert werden?
Deshalb sollte bei der Bewertung eines Managed SOC nicht nur gefragt werden: „Erkennt das System Angriffe?“, sondern: „Was passiert nach der Erkennung?“
Endpoint, Cloud und Identity gemeinsam betrachten
Geschäftskritische Systeme befinden sich heute häufig gleichzeitig im eigenen Rechenzentrum, auf Endpoints, in Microsoft 365, in Cloud-Plattformen, in Identity-Systemen und bei SaaS-Anbietern. Damit reicht eine ausschließlich auf klassische Endpoints fokussierte Betrachtung nicht immer aus.
Endpoints und Server: verdächtige Prozesse, ungewöhnliches Verhalten und mögliche laterale Bewegungen.
Cloud: sicherheitsrelevante Aktivitäten innerhalb von Cloud-Diensten.
Identity: auffällige Anmeldungen, kompromittierte Accounts und verdächtige Authentifizierungsaktivitäten.
Threat Hunting und Attack Surface Management
Neben automatisierter Erkennung kann ein Managed SOC Threat Hunting umfassen. Dabei wird aktiv nach Anzeichen für Bedrohungen oder verdächtiges Verhalten gesucht, statt ausschließlich auf bereits ausgelöste Alerts zu reagieren.
Attack Surface Management ergänzt diese Sicht um die Frage, welche Systeme und Dienste von außen erreichbar sind und wo Schwachstellen oder Fehlkonfigurationen bestehen können. In der Praxis bedeutet das ein kontinuierliches Scanning der Angriffsfläche und eine Bewertung durch Experten, sobald Handlungsbedarf erkannt wird.
Incident Response: Wenn aus einer Bedrohung ein Sicherheitsvorfall wird
Selbst eine gute Security-Architektur kann nicht garantieren, dass kein Sicherheitsvorfall entsteht. Deshalb ist Incident Response ein wesentlicher Bestandteil von Cyber-Resilienz.
Was ist passiert und wann hat der Angriff begonnen?
Welche Systeme und Accounts sind betroffen?
Wurden Daten verändert oder abgegriffen?
Wie kann der Angriff eingedämmt werden?
Welche Systeme müssen isoliert werden?
Welche Wiederherstellungsmaßnahmen sind erforderlich?
Welche Behörden, Kunden, Versicherer oder anderen Stellen müssen gegebenenfalls informiert werden?
Ein Incident-Response-Team unterstützt bei Containment, Analyse, Forensik und Wiederherstellung. Besonders wirksam ist es, wenn SOC und Incident Response organisatorisch miteinander verbunden sind und Containment, Forensik, Bedrohungsanalyse, Compliance-Reporting sowie einen Abschlussbericht nach dem Vorfall abdecken.
Meldepflichten: Cybervorfälle sind auch ein Compliance-Thema
Ein Sicherheitsvorfall ist nicht ausschließlich ein technisches Problem. Je nach Unternehmen, Branche, Art des Vorfalls und betroffenen Daten können gesetzliche Meldepflichten bestehen. Für Unternehmen in Deutschland sind insbesondere das BSI-Gesetz im Kontext von NIS2 sowie die DSGVO relevant.
NIS2 und BSI-Gesetz: gestufte Meldungen bei erheblichen Sicherheitsvorfällen
Für besonders wichtige und wichtige Einrichtungen sieht § 32 BSIG bei erheblichen Sicherheitsvorfällen einen gestuften Meldeprozess vor. Grundsätzlich gehören dazu eine frühe Erstmeldung innerhalb von 24 Stunden nach Kenntniserlangung, eine weitergehende Meldung innerhalb von 72 Stunden mit einer ersten Bewertung sowie spätestens einen Monat danach eine Abschlussmeldung. Welche Pflichten im Einzelfall gelten, muss anhand des gesetzlichen Anwendungsbereichs und des konkreten Vorfalls geprüft werden.
DSGVO: Datenschutzverletzungen können zusätzliche Meldepflichten auslösen
Wenn bei einem Cybervorfall personenbezogene Daten betroffen sind, kann zusätzlich die DSGVO relevant sein. Nach Artikel 33 DSGVO muss eine meldepflichtige Verletzung des Schutzes personenbezogener Daten grundsätzlich unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde gemeldet werden, sofern die gesetzlichen Voraussetzungen erfüllt sind. Die DSGVO verlangt außerdem eine Dokumentation von Datenschutzverletzungen einschließlich der Fakten, Auswirkungen und ergriffenen Abhilfemaßnahmen.
Damit wird deutlich: Unternehmen müssen einen Cybervorfall nicht nur technisch erkennen. Sie müssen ihn auch nachvollziehen und dokumentieren können.
Hinweis: Die rechtlichen Ausführungen ersetzen keine individuelle Rechtsberatung.
Cybersecurity ist Managementaufgabe
Für das C-Level ist insbesondere § 38 BSIG relevant. Danach sind Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen verpflichtet, die vorgeschriebenen Risikomanagementmaßnahmen umzusetzen und deren Umsetzung zu überwachen. Das Gesetz sieht zudem Schulungen der Geschäftsleitungen vor.
§ 30 BSIG nennt für die erfassten Einrichtungen unter anderem:
Risikoanalyse und IT-Sicherheitskonzepte
Bewältigung von Sicherheitsvorfällen
Business Continuity
Backup-Management
Disaster Recovery
Krisenmanagement
Sicherheit der Lieferkette
Schwachstellenmanagement
Bewertung der Wirksamkeit von Sicherheitsmaßnahmen
Security Awareness
Zugriffskontrolle
Multi-Faktor-Authentifizierung
Für Betreiber kritischer Anlagen sieht § 31 BSIG darüber hinaus Systeme zur Angriffserkennung vor, die geeignete Parameter und Merkmale kontinuierlich und automatisch erfassen und auswerten sollen.
Ein Managed SOC ersetzt nicht die bestehende Security-Infrastruktur
Firewall, Endpoint Security, MFA, Backup, Identity Security, Patch Management und Security Awareness bleiben wichtige Bestandteile einer mehrschichtigen Sicherheitsstrategie. Das SOC ergänzt diese Technologien um kontinuierliche Überwachung, Bewertung und Reaktion. Moderne Managed-SOC-/MDR-Modelle können dabei vorhandene Security-Technologien integrieren, statt zwingend die komplette bestehende Sicherheitsarchitektur auszutauschen.
Cyberversicherung: finanzieller Risikotransfer ersetzt keine Cybersecurity
Eine Cyberversicherung kann ein wichtiger Bestandteil des unternehmerischen Risikomanagements sein. Sie überträgt jedoch nicht die technische und organisatorische Verantwortung für Cybersicherheit auf den Versicherer.
Das BSI ordnet Versicherungen als Möglichkeit ein, finanzielle Restrisiken nach Umsetzung von Sicherheitsmaßnahmen zu behandeln. Gleichzeitig weist es darauf hin, dass nicht alle Restrisiken versicherbar sind und Vertragsbedingungen sowie Ausschlüsse berücksichtigt werden müssen.
Auch die unverbindlichen Musterbedingungen des Gesamtverbands der Deutschen Versicherungswirtschaft (GDV) machen deutlich, dass Versicherungsschutz ein angemessenes IT-Sicherheitsniveau voraussetzt. Zu den dort beschriebenen IT-Sicherheitsobliegenheiten gehören unter anderem individuelle Zugänge und Zugriffsschutz, Schutz vor Schadsoftware, Patch-Management sowie regelmäßige Datensicherungen mit organisatorischer bzw. technischer Trennung von Originalen und Sicherungskopien.
Für Geschäftsführung und CISO folgt daraus eine wichtige Unterscheidung:
Cyberversicherung überträgt einen Teil des finanziellen Risikos. Ein Managed SOC adressiert dagegen die operative Fähigkeit, Angriffe zu erkennen, zu bewerten und darauf zu reagieren.
Welche Leistungen eine Cyberversicherung im konkreten Schadenfall übernimmt, hängt vom jeweiligen Versicherungsvertrag ab. Die GDV-Musterbedingungen sind unverbindlich; Versicherer können abweichende Bedingungen, Deckungsumfänge, Selbstbehalte, Ausschlüsse und Obliegenheiten vereinbaren.
Warum ein Managed SOC im Zusammenhang mit Cyberversicherung relevant sein kann
Ein strukturierter SOC- und Incident-Response-Prozess kann Informationen liefern, die im Schadenfall für die technische Aufarbeitung und die Kommunikation mit internen und externen Stellen relevant sind. Dazu gehören beispielsweise Zeitpunkte erkannter Ereignisse, betroffene Systeme, eingeleitete Containment-Maßnahmen und die technische Ereignischronologie.
Das bedeutet nicht, dass der Betrieb eines Managed SOC automatisch Voraussetzung für Versicherungsschutz ist oder einen bestimmten Versicherungsschutz garantiert. Ob und welche Sicherheitsmaßnahmen vertraglich gefordert sind, muss anhand der konkreten Police und der Risikoprüfung des Versicherers beurteilt werden.
Vor Abschluss und während der Laufzeit einer Cyberversicherung sollte das Management deshalb insbesondere prüfen:
Welche technischen und organisatorischen Sicherheitsmaßnahmen verlangt unsere Police?
Welche Obliegenheiten müssen dauerhaft eingehalten und nachgewiesen werden?
Welche Melde- und Mitwirkungspflichten bestehen gegenüber dem Versicherer?
Welche Incident-Response-Dienstleister dürfen oder müssen im Schadenfall eingebunden werden?
Welche Kosten für Forensik, Datenwiederherstellung, Betriebsunterbrechung, Rechtsberatung oder Krisenkommunikation sind tatsächlich gedeckt?
Welche Ausschlüsse und Sublimits gelten?
Wie werden Änderungen der IT-Infrastruktur und des Risikoprofils gegenüber dem Versicherer behandelt?
Die aktuellen GDV-Musterbedingungen sehen je nach vereinbarter Deckung unter anderem Leistungen für Eigenschäden, Drittschäden und Serviceleistungen vor. Der tatsächliche Schutz ergibt sich jedoch ausschließlich aus dem individuellen Versicherungsvertrag.
Cyberversicherung und Cyber-Resilienz sollten deshalb nicht als Alternativen verstanden werden. Technische und organisatorische Schutzmaßnahmen reduzieren das Risiko und verbessern die Reaktionsfähigkeit; eine Versicherung kann verbleibende finanzielle Risiken teilweise übertragen.
Managed SOC und Backup erfüllen unterschiedliche Aufgaben
Managed SOC: erkennen → analysieren → eindämmen → reagieren.
Backup & Recovery: sichern → schützen → wiederherstellen.
Beides ergänzt sich. Das SOC kann helfen, einen Angriff frühzeitig zu erkennen und einzudämmen. Backup und Recovery werden relevant, wenn Daten oder Systeme wiederhergestellt werden müssen. Eine ganzheitliche Cyber-Resilienz-Strategie sollte deshalb Detection, Response und Recovery miteinander verbinden.
Neun Fragen, die das Management vor einer SOC-Entscheidung stellen sollte
- Erfolgt die Überwachung tatsächlich 24/7 – einschließlich qualifizierter Reaktion?
- Werden lediglich Alerts erzeugt oder können Bedrohungen aktiv eingedämmt werden?
- Welche Bereiche werden überwacht: Endpoints, Server, Cloud, Microsoft 365 und Identity?
- Wer bewertet einen kritischen Alarm und wann werden menschliche Analysten eingebunden?
- Gibt es einen direkten Incident-Response-Prozess?
- Wie werden Ereignisse für Management, Auditoren und mögliche regulatorische Anforderungen dokumentiert?
- Kann der Dienst bestehende Security-Technologien integrieren?
- Wie sehen Eskalationswege zu IT-Leitung, CISO, Geschäftsführung und Datenschutz aus?
- Sind Meldepflichten und Kommunikationswege organisatorisch vorbereitet?
Cyber-Resilienz beginnt vor dem Angriff
Die entscheidende Zeit für die Vorbereitung auf einen Cyberangriff ist nicht während des Angriffs. Sie liegt davor. Unternehmen sollten deshalb vor einem Sicherheitsvorfall definieren,
wer den Angriff erkennt,
wer ihn bewertet,
wer Systeme isolieren darf,
wer Incident Response aktiviert,
wer die Geschäftsführung informiert,
wer mögliche Meldepflichten prüft und
wer über die Wiederaufnahme des Geschäftsbetriebs entscheidet.
Managed SOC ist eine Managemententscheidung
Für das C-Level geht es letztlich nicht darum, ein weiteres Security-Produkt zu kaufen. Es geht um die Fähigkeit des Unternehmens, auf einen Cyberangriff vorbereitet zu sein.
Wer überwacht unsere Systeme außerhalb der Geschäftszeiten?
Wer erkennt, ob aus einem einzelnen Alert ein tatsächlicher Angriff geworden ist?
Wer kann reagieren und den Angriff eindämmen?
Wer unterstützt uns bei einem bestätigten Sicherheitsvorfall?
Können wir nachvollziehen, was passiert ist?
Können wir regulatorische und vertragliche Pflichten fristgerecht erfüllen?
Können wir anschließend den Geschäftsbetrieb sicher wieder aufnehmen?
Wenn diese Fragen nicht eindeutig beantwortet werden können, sollte die bestehende Cybersecurity- und Incident-Response-Strategie überprüft werden.
Cristie Data – Cyber-Resilienz endet nicht beim Backup
Cristie Data unterstützt Unternehmen dabei, Cyber-Resilienz ganzheitlich zu betrachten. Eine belastbare Strategie verbindet Prävention, kontinuierliche Angriffserkennung, Managed Detection & Response, Incident Response sowie Backup und Recovery.
Ziel ist nicht die Behauptung, jeden Cyberangriff verhindern zu können. Ziel ist, die Fähigkeit aufzubauen, Bedrohungen möglichst früh zu erkennen, angemessen zu reagieren und den Geschäftsbetrieb nach einem Sicherheitsvorfall kontrolliert fortzuführen oder wiederherzustellen.
Sie möchten wissen, wie schnell Ihr Unternehmen einen Cyberangriff heute erkennen und darauf reagieren könnte? Sprechen Sie mit den Cyber-Resilienz-Spezialisten von Cristie Data.
FAQ: Managed SOC und Cyber-Resilienz
WAS IST EIN MANAGED SOC?
Ein Security Operations Center (SOC) ist eine organisatorische und technische Einheit zur kontinuierlichen Überwachung, Analyse und Bearbeitung sicherheitsrelevanter Ereignisse. Ein Managed SOC stellt diese Fähigkeiten als externe Dienstleistung bereit und verbindet Technologie mit kontinuierlicher Überwachung und menschlicher Security-Expertise.
REICHEN FIREWALL UND ANTIVIRUS NICHT AUS?
Firewall und Endpoint-Security bleiben wichtig, verhindern aber nicht jeden Angriff. Angriffe können zum Beispiel mit kompromittierten Zugangsdaten beginnen und über legitime Benutzerkonten laufen. Ein Managed SOC ergänzt die Prävention deshalb um kontinuierliche Erkennung und Reaktion.
ERSETZT EIN MANAGED SOC DIE BESTEHENDE SECURITY-INFRASTRUKTUR?
Nein. Firewall, Endpoint Security, MFA, Backup und Security Awareness bleiben Bestandteile einer mehrschichtigen Sicherheitsstrategie. Moderne Managed-SOC-/MDR-Modelle können vorhandene Security-Technologien integrieren.
WELCHE MELDEFRISTEN GELTEN NACH NIS2 IN DEUTSCHLAND?
Für besonders wichtige und wichtige Einrichtungen sieht § 32 BSIG bei erheblichen Sicherheitsvorfällen eine Erstmeldung innerhalb von 24 Stunden, eine Meldung mit erster Bewertung innerhalb von 72 Stunden und spätestens einen Monat danach eine Abschlussmeldung vor. Sind personenbezogene Daten betroffen, kann zusätzlich eine Meldung nach Art. 33 DSGVO binnen 72 Stunden erforderlich sein.
ERSETZT EINE CYBERVERSICHERUNG EIN MANAGED SOC?
Nein. Eine Cyberversicherung überträgt einen Teil des finanziellen Risikos. Ein Managed SOC adressiert die operative Fähigkeit, Angriffe zu erkennen, zu bewerten und darauf zu reagieren. Beides ergänzt sich.
WAS IST DER UNTERSCHIED ZWISCHEN MANAGED SOC UND BACKUP?
Ein Managed SOC erkennt, analysiert und dämmt Angriffe ein. Backup und Recovery sichern Daten und stellen sie nach einem Vorfall wieder her. Eine ganzheitliche Cyber-Resilienz-Strategie verbindet beides.
Hinweis: Bei der Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge unterstützend zum Einsatz. Recherche, redaktionelle Prüfung und inhaltliche Verantwortung liegen bei der Redaktion von Cristie Data.