

Wissen, das Ihre Daten schützt.
Praxis, Perspektiven und Antworten zu Backup, Recovery und Cyber-Resilienz.
Suchergebnisse
Im Fokus
SharePoint-Bibliothek versehentlich gelöscht – was geht nach 93 Tagen noch?
Eine gelöschte SharePoint-Bibliothek liegt 93 Tage im Papierkorb, danach hält Microsoft noch 14 Tage Sicherungen vor – aber nur für ganze Websites. Was danach noch hilft.
Neueste Fachbeiträge
Tape vs. Festplatte: Warum Tape langsamer wirkt – und wann es sich trotzdem lohnt
Tape gilt als langsam – doch das stimmt nur für die Zugriffszeit. Wir erklären den Unterschied zwischen Zugriffszeit und Datendurchsatz, rechnen zwei Restore-Szenarien durch und zeigen, wann Festplatte und wann Tape die bessere Wahl ist.
NetBackup 5340: Support-Ende am 31. Oktober 2026 – Ihre Optionen
Am 31.10.2026 endet der Support für die NetBackup 5340 Appliance. Welche Optionen Betreiber jetzt haben: Flex Appliance, Cyber Vault oder Cohesity Data Cloud.
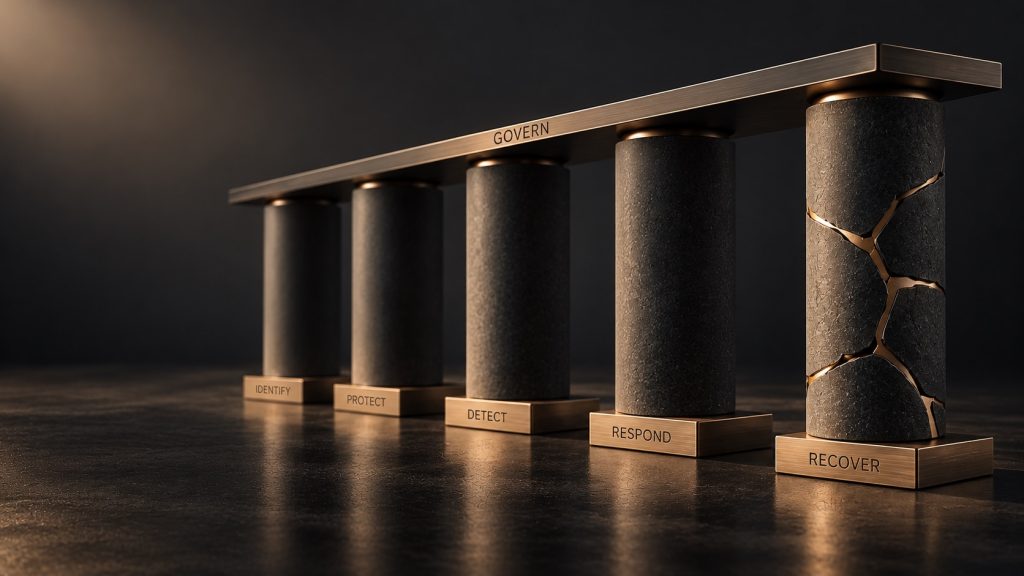
Cyber-Resilienz: Die 5 Säulen einfach erklärt
Was Cyber-Resilienz von Cybersecurity unterscheidet, wie die fünf Säulen nach NIST zusammenwirken und warum die Wiederherstellung über die Belastbarkeit entscheidet.
Managed SOC: Warum Firewall und Antivirus nicht mehr ausreichen
Firewall und Antivirus laufen – aber wer erkennt einen Angriff nachts oder am Wochenende? Was ein Managed SOC leistet, welche NIS2-Meldepflichten gelten und warum eine Cyberversicherung kein SOC ersetzt.
Microsoft 365 Backup und SaaS-Sicherung: Warum Cloud-Daten eine eigene Sicherung brauchen
Microsoft, Google, Atlassian und Co. sichern ihre Plattformen, nicht Ihre Daten. Der Beitrag zeigt, wo native Funktionen bei Microsoft 365, Entra ID, Jira, Okta und Co. enden und was eine unabhängige SaaS-Sicherung leisten muss.
Die Immutability-Lücke: Warum 93 Prozent der Unternehmen unveränderliche Backups fordern – aber nur 16 Prozent sie nach eigener Angabe haben
Eine aktuelle Studie zeigt: 93 % der IT-Entscheider halten unveränderliche Backups für unverzichtbar – nur 16 % verfügen tatsächlich darüber. Warum diese Lücke über Erfolg oder Scheitern einer Ransomware-Recovery entscheidet, und wie Unternehmen sie schließen.
Themenschwerpunkt
Wenn das Backup allein nicht reicht.
Ein Backup zählt erst, wenn die Wiederherstellung funktioniert. Drei Beiträge über saubere Wiederherstellungspunkte, Recovery-Tests und Cleanroom Recovery.
Sauberer Wiederherstellungspunkt nach Ransomware: Warum nicht jedes Backup vertrauenswürdig ist
Der Cyberangriff auf Berlin zeigt, wie lange Angreifer unentdeckt bleiben können. Warum das jüngste Backup nach einem Vorfall nicht automatisch der sicherste Wiederherstellungspunkt ist.

Recovery-Test-Check: Ist Ihr Backup wirklich wiederherstellbar?
Nur 28 Prozent schaffen nach einem Angriff die vollständige Wiederherstellung, zeigt aktuelle Studiendaten. Ein Selbst-Check, ein realer Fall und ein 5-Schritte-Leitfaden zu echtem Recovery Testing.
Cleanroom Recovery – Ein sicherer Hafen im Sturm der Cyberangriffe
Wiederherstellung in einem Reinraum: Ein sicherer Hafen im Sturm der Cyberangriffe Cyberangriffe sind in der heutigen digitalen Landschaft eine ständige Bedrohung. Von
Weitere Fachbeiträge – ältere Beiträge
Immutable Backup gegen Gunra-Ransomware: Warnung betrifft deutsche Unternehmen
CISA und FBI warnen vor der Ransomware-Gruppe Gunra – mit einem Opferschwerpunkt in Europa und einem Einstiegsweg über weitverbreitete Fortinet-Technologie. Was deutsche Unternehmen zu Immutable Backups jetzt wissen müssen.

DORA-Verordnung: Diese Pflichten gelten jetzt für Finanzunternehmen und IT-Dienstleister
Seit Januar 2025 gilt die DORA-Verordnung verbindlich – 2026 verschärft die BaFin die Kontrollen spürbar. Ein Überblick über Anwendungsbereich, Pflichten und Sanktionen für Finanzunternehmen und ihre IT-Dienstleister.

Ransomware 2026: Wenn gestohlene Zugangsdaten zum Haupteinstiegspunkt werden
Aktuelle Zahlen zeigen: Ransomware-Angriffe in Deutschland beginnen zunehmend mit gestohlenen Zugangsdaten statt Exploits. Was das für Backup- und Recovery-Strategien bedeutet.

Digitaler Omnibus EU: Was sich für NIS2, DSGVO und Cyber Resilience Act ändert
Das Omnibus-Paket EU will NIS2, DSGVO und DORA harmonisieren – mit zentraler Meldestelle und angepassten Fristen. Was IT-Verantwortliche über den aktuellen Stand des NIS2-Umsetzungsgesetzes jetzt wissen und tun müssen.

Datenmigration ohne Datenbewegung
Datenmigration muss keine Ausfallzeit bedeuten. Logische Replikation, Storage-Virtualisierung und CDC-basierte Ansätze ermöglichen unterbrechungsfreie Übergänge – mit neuen Anforderungen an Backup und Recovery.

EMP-Angriff: Welche Speichermedien überleben – und was das für Backup-Strategien bedeutet
Ein elektromagnetischer Puls kann IT-Infrastrukturen in Sekunden lahmlegen. Welche Speichermedien einen EMP überstehen, welche nicht – und wie eine robuste Backup-Strategie für den Worst Case aussieht.

Multi-Cloud-Strategie: Flexibel, sicher und zukunftssicher – alles in einem Ansatz!
Eine Multicloud-Strategie vereint die Stärken verschiedener Cloud-Anbieter in einer IT-Infrastruktur – für mehr Flexibilität, Ausfallsicherheit und Kosteneffizienz. Was mittelständische Unternehmen bei der Cloud-Strategie wissen müssen.
ISO 42001 KI-Management-System
KI-Systeme treffen in Ihrem Unternehmen bereits Entscheidungen – über Anomalieerkennung, Protokollauswertung, vielleicht sogar Zugriffssteuerung. Aber wer haftet, wenn ein KI-gestütztes Sicherheitssystem einen Angriff übersieht? Genau hier setzt ISO 42001 an.
Warum IT-Risikomanagement kein Luxus ist
Für KMU im DACH-Raum ist ein strategisches IT-Risikomanagement eine Frage des Überlebens und der Wettbewerbsfähigkeit. Mehr dazu im Blog!
Neues von Cristie
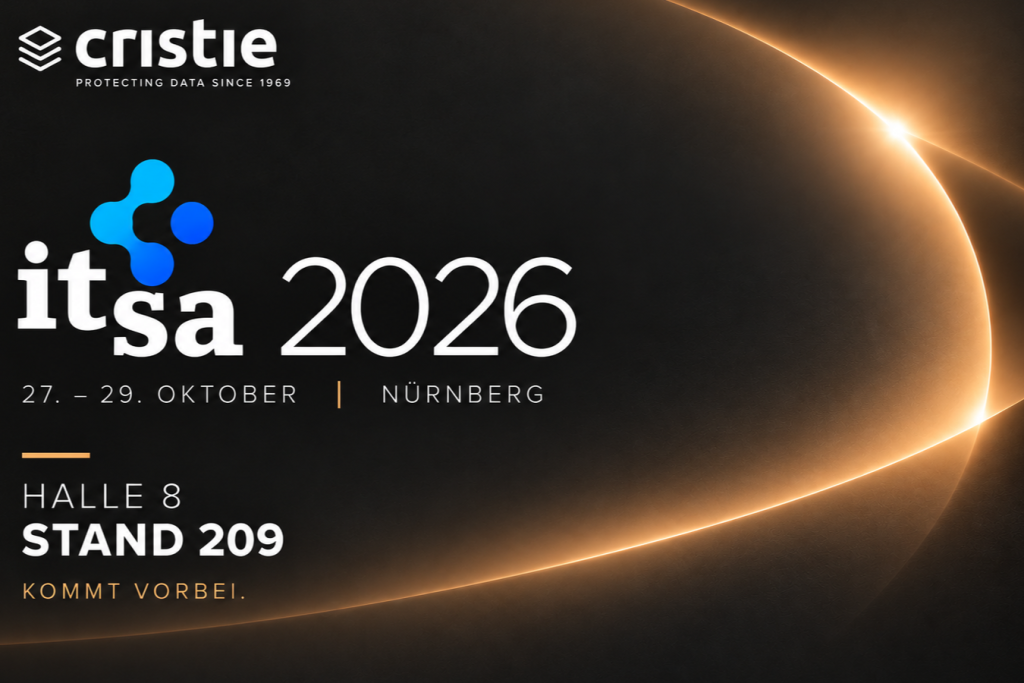
Cristie Data auf der it-sa 2026: Cyber-Resilienz von der Angriffserkennung bis zur Wiederherstellung
Newsletter
Neue Beiträge direkt ins Postfach.
Einmal im Monat: die wichtigsten Themen zu Backup, Recovery und Regulierung – ohne Werbeflut.