

ISO 42001 KI-Management-System
KI-Systeme treffen in Ihrem Unternehmen bereits Entscheidungen – über Anomalieerkennung, Protokollauswertung, vielleicht sogar Zugriffssteuerung. Aber wer haftet, wenn ein KI-gestütztes Sicherheitssystem einen Angriff übersieht? Genau hier setzt ISO 42001 an.
Warum IT-Risikomanagement kein Luxus ist
Für KMU im DACH-Raum ist ein strategisches IT-Risikomanagement eine Frage des Überlebens und der Wettbewerbsfähigkeit. Mehr dazu im Blog!
Die Evolution der 3-2-1-Backup-Regel – von 3-2-1 zu 3-2-1-1-0
Die 3-2-1-Regel für Backups: Warum moderne Datensicherung heute mehr leisten muss Die 3-2-1-Regel für Backups zählt seit vielen Jahren zu den wichtigsten Grundprinzipien professioneller Datensicherung. Trotz moderner Cloud-Architekturen, hochverfügbarer Storage-Systeme und automatisierter Backup-Plattformen bleibt die 3-2-1-Regel ein zentraler Bestandteil jeder belastbaren Backup-Strategie. Der Grund dafür ist einfach: Datenverluste entstehen nicht nur durch Hardwaredefekte, sondern zunehmend durch Cyberangriffe, Fehlkonfigurationen, menschliche Fehler und kompromittierte Administrationszugänge. Gleichzeitig hat sich die Bedrohungslage in den vergangenen Jahren massiv verändert. Klassische Backup-Konzepte reichen häufig nicht mehr aus, um Unternehmen zuverlässig gegen Ransomware oder gezielte Angriffe auf Backup-Infrastrukturen abzusichern. Deshalb wurde die ursprüngliche 3-2-1-Regel weiterentwickelt – zunächst zur 3-2-1-1-Regel, später zur heute etablierten 3-2-1-1-0-Strategie. Inhaltsverzeichnis Begriffserklärung Was bedeutet die 3-2-1-Regel für Backups? Die ursprüngliche 3-2-1-Regel für Backups beschreibt einen strukturierten Ansatz zur Datensicherung: 3 Kopien der Daten, 2 unterschiedliche Speichermedien, 1 Kopie außerhalb des primären Standorts. Die erste Kopie sind die produktiven Daten selbst. Hinzu kommen zwei zusätzliche Backup-Kopien. Ziel ist es, den Ausfall einzelner Systeme, Speichermedien oder kompletter Standorte kompensieren zu können. Die Verwendung unterschiedlicher Medientypen reduziert zusätzlich das Risiko technologischer Schwachstellen. Werden beispielsweise ausschließlich identische Storage-Systeme verwendet, können Firmwarefehler oder Malware mehrere Backup-Kopien gleichzeitig beeinträchtigen. Die externe Offsite-Kopie schützt vor physischen Risiken wie: Brand, Wasserschäden, Stromausfällen, Sabotage. Gerade bei unternehmenskritischen Daten bildet die 3-2-1-Regel für Backups deshalb bis heute die technische Mindestanforderung für belastbare Datensicherung. Warum klassische Backups heute nicht mehr ausreichen Die ursprüngliche 3-2-1-Regel wurde in einer Zeit entwickelt, in der Cyberangriffe deutlich weniger komplex waren. Moderne Ransomware-Gruppen greifen heute gezielt Backup-Systeme an, bevor Produktionsdaten verschlüsselt werden. Besonders betroffen sind: domänenintegrierte Backup-Server; ungeschützte Backup-Repositories; administrative Service-Accounts; online verfügbare Sicherungen; unzureichend segmentierte Storage-Systeme. Bei vielen Vorfällen konnten Angreifer Backup-Kataloge löschen oder vorhandene Sicherungen manipulieren. Unternehmen verfügten zwar formal über Backups, konnten diese jedoch nicht mehr für ein Backup Recovery verwenden. Dadurch wurde deutlich, dass reine Datensicherung nicht automatisch Cyber-Resilienz bedeutet. Die Weiterentwicklung zur 3-2-1-1-Regel Als Reaktion auf die zunehmenden Angriffe auf Backup-Infrastrukturen entstand die 3-2-1-1-Regel. Sie erweitert die klassische 3-2-1-Regel um eine zusätzliche Schutzebene: 3 Kopien der Daten, 2 unterschiedliche Medientypen, 1 Offsite-Kopie, 1 unveränderbare oder isolierte Backup-Kopie. Diese zusätzliche Backup-Kopie muss entweder offline, logisch isoliert, als Air-gapped oder als Immutable Backup (unveränderliche Datensicherung) gespeichert werden. Der Fokus liegt darauf, dass selbst kompromittierte Administratoren oder Schadsoftware keine Änderungen an dieser Sicherung vornehmen können. Die 3-2-1-1-0-Regel: Fokus auf Backup Recovery Die nächste Evolutionsstufe der Backup-Strategie ist die 3-2-1-1-0-Regel. Hier ergänzt die abschließende „0“ einen entscheidenden Aspekt: 0 Fehler bei der Wiederherstellung. Damit verschiebt sich der Fokus von der reinen Datensicherung hin zur tatsächlichen Wiederherstellbarkeit von Systemen und Anwendungen. Denn selbst ein technisch erfolgreich abgeschlossenes Backup garantiert noch keine funktionierende Recovery im Ernstfall. In der Praxis zeigen sich häufig Probleme erst während einer Wiederherstellung – etwa beschädigte Sicherungsketten, inkonsistente Datenstände oder fehlerhafte Applikations-Snapshots. Zusätzlich führen fehlende Boot-Informationen, inkompatible Hardware oder unvollständige Recovery-Dokumentationen regelmäßig zu erheblichen Verzögerungen im Wiederanlauf kritischer Systeme. Besonders kritisch wird dies bei großflächigen Infrastrukturausfällen oder nach Cyberangriffen, wenn Systeme unter hohem Zeitdruck vollständig wiederhergestellt werden müssen. Genau hier setzt die 3-2-1-1-0-Regel an: Backups gelten erst dann als zuverlässig, wenn sich Systeme reproduzierbar, konsistent und innerhalb definierter Recovery-Zeiten erfolgreich wiederherstellen lassen. Warum Recovery-Tests unverzichtbar sind Viele Unternehmen führen Backups täglich automatisiert durch, testen jedoch die Wiederherstellung nur unregelmäßig. Dadurch entstehen im Ernstfall massive Risiken. Moderne Backup-Strategien umfassen deshalb zusätzlich: automatisierte Recovery-Tests; Sandbox-Recovery; regelmäßige Restore-Validierungen; Bare-Metal-Recovery; orchestrierte Disaster-Recovery-Prozesse. Das Ziel besteht darin, Wiederherstellungen unter realen Bedingungen reproduzierbar durchführen zu können. Insbesondere hybride Infrastrukturen mit virtuellen Maschinen, Cloud-Workloads und physischer Hardware erhöhen die Komplexität deutlich. Ist die 3-2-1-Regel heute noch Best Practice? Die 3-2-1-Regel für Backups gilt weiterhin als etablierter technischer Standard und bildet nach wie vor die Grundlage vieler professioneller Backup-Strategien. Gleichzeitig zeigt die aktuelle Bedrohungslage, dass die klassische 3-2-1-Regel allein heute häufig nicht mehr ausreicht, um moderne IT-Umgebungen zuverlässig gegen Cyberangriffe, Ransomware und komplexe Infrastrukturausfälle abzusichern. Unternehmen müssen ihre Datensicherung daher deutlich umfassender aufstellen als noch vor einigen Jahren. Dazu gehören zusätzliche Sicherheitsmechanismen auf mehreren Ebenen der Infrastruktur. Eine zentrale Rolle spielt dabei die Multi-Faktor-Authentifizierung (MFA), insbesondere für privilegierte Administrationszugänge zu Backup-Servern, Storage-Systemen und Cloud-Plattformen. Kompromittierte Zugangsdaten zählen weiterhin zu den häufigsten Ursachen erfolgreicher Angriffe auf Backup-Infrastrukturen – selbst dann, wenn die eigentliche Datensicherung nach der 3-2-1-Regel für Backups umgesetzt wurde. Viele Unternehmen setzen zusätzlich auf Zero-Trust-Konzepte, bei denen grundsätzlich keinem Benutzer, System oder Dienst automatisch vertraut wird – selbst innerhalb des eigenen Netzwerks. Jeder Zugriff auf Backup- und Recovery-Ressourcen wird kontinuierlich überprüft und validiert. Dadurch sinkt das Risiko lateraler Bewegungen innerhalb kompromittierter Umgebungen erheblich. Gerade in hybriden IT-Landschaften mit Cloud-, Virtualisierungs- und On-Premises-Systemen ergänzt dieser Ansatz die klassische 3-2-1-Regel um eine zusätzliche Sicherheitsebene. Fazit Fazit: Die 3-2-1-Regel bleibt relevant, reicht allein jedoch nicht mehr aus Die 3-2-1-Regel für Backups bildet weiterhin das Fundament professioneller Datensicherung und gehört nach wie vor zu den wichtigsten Best Practices im Bereich Backup und Recovery. Der Ansatz reduziert Risiken durch Hardwaredefekte, Standortausfälle, Bedienfehler und klassische Datenverluste erheblich und schafft eine belastbare Grundlage für den Schutz geschäftskritischer Daten. Die Weiterentwicklung zur 3-2-1-1-0-Regel ergänzt die klassische 3-2-1-Regel um entscheidende Komponenten wie isolierte Recovery-Kopien und regelmäßige Wiederherstellungstests. Entscheidend ist heute nicht, ob Backups vorhanden sind, sondern ob sich produktive Systeme im Ernstfall schnell, konsistent und innerhalb definierter Recovery-Zeiten wiederherstellen lassen. Genau darin liegt der Unterschied zwischen klassischer Datensicherung und echter Cyber-Resilienz. Kontaktieren Sie das Cristie Data-Team, um Informationen zum Datensicherheit. Wir können die neuesten Cybersicherheitstechnologien durch einen echten „Pay-as-you-go“-Service ohne Vorlaufkosten anbieten. FAQ Was bedeutet die 3-2-1-Regel für Backups? Die 3-2-1-Regel beschreibt einen strukturierten Ansatz zur Datensicherung: drei Kopien der Daten, gespeichert auf zwei unterschiedlichen Medientypen, davon eine Kopie außerhalb des primären Standorts. Damit lassen sich Ausfälle einzelner Systeme, Medien oder ganzer Standorte abfedern. Unterschiedliche Medientypen reduzieren zusätzlich das Risiko, dass Firmwarefehler oder Schadsoftware mehrere Sicherungen gleichzeitig beeinträchtigen. Was ist der Unterschied zwischen der 3-2-1-Regel und der 3-2-1-1-0-Regel? Die klassische 3-2-1-Regel legt fest, wie viele Kopien existieren und wo sie gespeichert sind. Die 3-2-1-1-0-Regel ergänzt zwei entscheidende Anforderungen: eine isolierte oder unveränderliche Backup-Kopie (das vierte Element) sowie die Anforderung, dass Wiederherstellungen nachweislich fehlerfrei funktionieren (das „0″).
Europäische Datenhoheit in 2026
Europäische Datenhoheit in 2026: Schlüssel zur digitalen Unabhängigkeit Europas Im Jahr 2026 steht das Thema Europäische Datenhoheit im Zentrum strategischer Überlegungen vieler Unternehmen und Behörden. Der Begriff beschreibt die uneingeschränkte Kontrolle darüber, wie Daten erhoben, gespeichert, verarbeitet, genutzt, weitergegeben und – falls erforderlich – grenzüberschreitend übertragen werden. Europäische Datenhoheit bedeutet dabei, dass Daten unter der hoheitlichen Kontrolle der EU bzw. der europäischen Staaten stehen, die sie erzeugt haben – sowohl rechtlich als auch technisch und organisatorisch. Dieses Konzept geht Hand in Hand mit Datenschutz etwa der DSGVO, die personenbezogene Daten schützt und Datensouveränität im weiteren Sinn der Fähigkeit, die rechtlichen Ansprüche tatsächlich technisch umzusetzen. Inhaltsverzeichnis Warum ist das Thema heute so relevant? Einerseits haben sich die gesetzlichen Vorgaben in Europa seit 2018 (DSGVO) drastisch verschärft. Andererseits bleiben Abhängigkeiten von globalen Tech Anbietern groß – mit Risiken für Datensicherheit, Compliance und Innovationsfähigkeit. Unternehmen fragen sich: Wie können wir die Vorteile globaler Cloud Technologien nutzen, ohne die Kontrolle über unsere Daten und unsere digitale Souveränität zu verlieren? Begriffserklärung Datenhoheit vs. Datensouveränität vs. Datenschutz Datenhoheit Beschreibt die rechtliche Zuständigkeit und Verfügungsgewalt über Daten – also unter welchem Rechtsraum und welchen Gesetzen sie stehen. Datensouveränität Geht darüber hinaus und bezeichnet die praktische Fähigkeit, diese Kontrolle auch technisch, organisatorisch und strategisch durchzusetzen. Datenschutz Fokussiert sich auf den Schutz personenbezogener Daten und regelt mit der DSGVO den Umgang mit persönlichen Informationen und die Wahrung der Privatsphäre. Risiken und Chancen Risiken und Chancen: Bedeutung der Datenhoheit für Unternehmen Warum sollten Unternehmen – gerade in der DACH Region – europäische Datenhoheit ernst nehmen? 1. Rechtsrisiken und Compliance Die regulatorischen Anforderungen rund um Daten sind heute komplex. Wer Cloud-Services nutzt, muss sicherstellen, dass DSGVO, Vertragsklauseln und lokale Gesetze eingehalten werden (siehe Schrems-II-Urteil zur Datenübertragung in die USA). Verstöße gegen Datenschutzbestimmungen oder NIS2-Pflichten können zu hohen Strafen (bis 4 % vom Umsatz bei DSGVO-Verstößen, bis 10 Mio. € oder 2 % bei NIS2-Verstößen) sowie persönlicher Haftung von Geschäftsleitern und Reputationsverlust führen. Das Einhalten von Datenlokalisierungsgeboten z. B. für Gesundheitsdaten und der Schutz vor unbekannten ausländischen Zugriffen (Stichwort US CLOUD Act) sind zentrale Compliance-Herausforderungen. 2. Schutz von Geschäftsgeheimnissen und Sicherheit Daten sind eine strategische Ressource. Wer die Hoheit über seine Daten verliert– sei es durch Cyberangriffe, erzwungene Datenherausgabe oder technische Lock-ins – riskiert operative Ausfälle, Innovationshemmnisse und einen Verlust der Wettbewerbsfähigkeit. Datenhoheit bedeutet hier auch Cyber-Resilienz: Im Ernstfall muss ein Unternehmen auf seine kritischen Daten zugreifen und Systeme schnell wiederherstellen können. Abhängigkeiten von einzelnen Cloud-Anbietern z. B. nur ein globaler Provider als einziger Cloud-Partner, ohne alternatives Backup bergen das Risiko, bei Ausfällen oder technischen Problemen handlungsunfähig zu sein. 3. Strategische Bedeutung für Wettbewerb und Innovation Wer Kontrolle über die eigenen Daten hat, kann diese gezielt für Wertschöpfung einsetzen – etwa in KI-Anwendungen, IoT, Analytics oder neuen digitalen Services. Gleichzeitig reduziert Datenhoheit die Abhängigkeit von dominanten US- oder chinesischen Plattformen und verhindert, dass innovative Ideen im Korsett fremder Ökosysteme stecken bleiben. Die EU verfolgt bewusst einen Weg, der Wirtschaftlichkeit, staatliche Handlungsfähigkeit und Grundrechte vereint (Stichwort „Data Free Flow with Trust“). Für Unternehmen heißt das: Datensouveränität ist nicht nur Compliance, sondern auch eine Chance, digitale Unabhängigkeit und Kundenvertrauen als Wettbewerbsvorteile zu nutzen. Praxisperspektive Praxisperspektive: Wege zur Umsetzung der Datenhoheit im Unternehmen Was sollten Unternehmen konkret tun? Daten klassifizieren und Risiken bewerten Daten nach Sensibilität (z. B. personenbezogen, Geschäftsgeheimnisse, weniger kritisch) einteilen, um Schutzbedarf und zulässige Cloud Nutzung abzuleiten. Technische Schutzmaßnahmen & Verschlüsselung umsetzen Starke Verschlüsselung mit Schlüsselhaltung im Unternehmen, Pseudonymisierung sowie striktes Identity & Access Management (z. B. MFA). Datenminimierung und Transparenz sicherstellen Datensparsamkeit, Vermeidung unnötiger Drittlandübermittlungen und Auditierbarkeit von Datenflüssen. Souveräne Infrastruktur und Cloud Strategie etablieren Kritische Daten lokal oder in EU Rechenzentren, weniger sensible Workloads ggf. global. Verträge, Betreiber und Zugriffsmodelle sorgfältig prüfen. Offene Standards & Diversifikation nutzen Offene Formate und Multi Cloud Strategien einsetzen, um Vendor Lock in zu vermeiden und Wechseloptionen offen zu halten. Notfallplanung, Backup & Recovery fest verankern Unabhängige Backups, getrennte Umgebungen und regelmäßige Recovery Tests verhindern einen Single Point of Failure. Herausforderungen Exemplarische Herausforderungen und Lösungswege Herausforderung 1: Daten unter fremder Jurisdiktion Ursachen Fehlende Datenlokalisierung Intransparente Cloud‑Verträge Extraterritoriale Zugriffsgesetze Folgen Compliance‑Risiken und Sanktionen Vertrauensverlust Unsicherheit im Krisenfall Lösungsansatz Transparenz über Datenflüsse herstellen, Cloud‑Verträge klar auf EU‑Datenresidenz ausrichten, kritische Daten segmentieren und durch Verschlüsselung mit eigenem Schlüsselmanagement absichern. Wo möglich, sollten vollständig EU‑rechtskonforme Cloud‑Modelle bevorzugt werden. Herausforderung 2: Abhängigkeit & Vendor Lock in Ursachen Proprietäre Formate und Services Geringe Portabilität Historisch gewachsene Abhängigkeiten Folgen Eingeschränkte Verhandlungsposition Innovationshemmnisse Hohe Risiken bei Ausfällen oder Sanktionen Lösungsansatz Offene Architekturen, Standardformate, On-Premises-, Hybrid- bzw. Multi‑Cloud‑Strategien. Der EU Data Act stärkt künftig regulatorisch das Recht auf Cloud‑Switching, ersetzt jedoch nicht die Notwendigkeit einer vorausschauenden IT‑Strategie. Herausforderung 3: Cyber Resilienz & Notfallfähigkeit Ursachen Single‑Provider‑Strategien Fehlende Offsite‑ oder Offline‑Backups Unzureichende Notfallvorsorge Folgen Produktionsausfälle und Umsatzverluste Datenverlust Vollständige Abhängigkeit von Dritten Lösungsansatz Mehrstufige Backup‑Strategien, getrennte Administrationsrechte, Offline‑Sicherungen sowie Hybrid‑ oder Multi‑Cloud‑Konzepte für besonders kritische Systeme. Fazit Fazit: Digitale Unabhängigkeit als Erfolgsfaktor Europäische Datenhoheit ist 2026 keine abstrakte Idee mehr, sondern eine konkrete Gestaltungsaufgabe jeder IT Strategie. Unternehmen in der DACH Region stehen unter wachsendem Druck, Compliance, Sicherheit und Vertrauen zu gewährleisten – gleichzeitig eröffnet Datensouveränität Chancen für Effizienz, Resilienz und Wettbewerbsvorteile. Mit dem richtigen Zusammenspiel aus Technologie, Organisation und Erfahrung lässt sich europäische Datenhoheit praktisch umsetzen, ohne auf die Vorteile globaler Cloud Angebote verzichten zu müssen. Das Ergebnis sind souveräne, sichere und flexible IT Umgebungen als Fundament einer zukunftsfähigen digitalen Strategie. FAQ zur Datenhoheit WAS BEDEUTET EUROPÄISCHE DATENHOHEIT KONKRET FÜR UNTERNEHMEN? Es bedeutet, dass ein Unternehmen die vollständige Kontrolle über seine Daten behält. Die Daten unterliegen den europäischen Gesetzen (EU-Rechtsraum), und kein externer Akteur kann ohne Zustimmung darauf zugreifen. Zusammengefasst: digitale Souveränität, also die Gewissheit, dass alle kritischen Informationen im Griff bleiben. WIE UNTERSCHEIDET SICH DATENHOHEIT VON DATENSCHUTZ? Datenschutz (z. B. per DSGVO) schützt vor allem persönliche Daten und die Privatsphäre. Datenhoheit geht darüber hinaus: Sie bedeutet Kontrolle über alle Unternehmensdaten – egal ob personenbezogen oder nicht – und schließt auch rechtliche, technische und organisatorische Souveränität über diese Daten ein. REICHT EIN EU-RECHENZENTRUM AUS,
Herausforderungen bei der Verwaltung großer Datenarchive
Die Verwaltung großer Datenarchive wird zunehmend zur strategischen Herausforderung. Unternehmen müssen riesige Datenmengen langfristig speichern, auffindbar halten und in moderne KI- und Cloud-Workflows integrieren. Skalierbare Archivlösungen, Metadatenindexierung und offene Standards sind entscheidend, um Daten nutzbar, sicher und wirtschaftlich über Jahrzehnte hinweg zu verwalten.
Wie Unternehmen ihre Storage-Kapazität erweitern können – ohne neue Hardware zu kaufen
Angesichts steigender Preise und Lieferzeiten von bis zu neun Monaten für Storage-Hardware wird intelligentes Datenmanagement zur strategischen Notwendigkeit. Durch Hierarchical Storage Management (HSM) lassen sich inaktive Daten automatisch auf kostengünstige Ebenen wie S3-Object-Storage oder Tape verschieben. So erweitern Unternehmen ihre Kapazität effizient ohne Hardware-Neukauf.
Die Vorteile der Cyber-Resilienz-Lösungen von Cristie Data
Die Vorteile der Cyber-Resilienz-Lösungen von Cristie Data In einer zunehmend digitalisierten Welt ist das Thema Cybersecurity nicht mehr optional – es ist essenziell. Cyberangriffe stellen für Unternehmen aller Größen eine existenzielle Bedrohung dar. Die Schäden reichen von finanziellen Verlusten bis hin zu Reputationsschäden und gesetzlichen Konsequenzen. Eine Cyber-Versicherung bietet wichtigen Schutz, kann jedoch teuer werden – besonders wenn die IT-Sicherheitsvorkehrungen unzureichend sind. In diesem Artikel erklären wir einige der wichtigsten Vorteile, auf die Kunden bei der Auswahl einer *CyberRisk-Versicherung achten sollten. Außerdem zeigen wir, wie unsere Lösungen für Cyber-Resilienz und Incident Response zusammenwirken können, um jährliche Versicherungsprämien zu senken. *CyberRisk-Versicherung – direkt bereitgestellt durch Versicherer. Cristie Data GmbH erbringt keine Versicherungsberatung und tritt nicht als Versicherungsvermittler auf. Der Abschluss erfolgt direkt zwischen dem Kunden und dem Versicherer. Cristie Data GmbH übernimmt keine Haftung für Inhalt, Umfang oder Erfüllung der Versicherungsleistung. Warum Cyber-Versicherungen heute unverzichtbar sind Die wachsende Bedrohungslage im Cyberraum Cyberkriminalität entwickelt sich rasant weiter. Ransomware-as-a-Service, gezielte Phishing-Attacken und Zero-Day-Exploits gehören mittlerweile zum Alltag – und betreffen Unternehmen aller Branchen, von Gesundheitswesen über Finanzdienstleister bis hin zur Industrie. Ob Datendiebstahl, Industriespionage oder Sabotage: Mehr als zwei Drittel aller deutschen Unternehmen waren bereits von einem Cyberangriff betroffen – Tendenz steigend. (Bitkom-Studie 2025: Wirtschaftsschutz 2025) Steigende Kosten durch Cyber-Vorfälle Die durchschnittlichen Kosten einer Datenschutzverletzung liegen laut IBM bei rund 4,45 Millionen Euro – mit steigender Tendenz. Ohne Versicherung müssen Unternehmen diese Kosten oft allein tragen. Dazu gehören Betriebsausfälle, rechtliche Gebühren, Kundenkommunikation und regulatorische Strafen. Regulatorische Anforderungen und Haftungsrisiken Gesetze wie die DSGVO, DORA oder NIS2 stellen hohe Anforderungen an die Datenverarbeitung und IT-Sicherheit. Cyber-Versicherungen übernehmen nicht nur Bußgelder und Anwaltskosten, sondern unterstützen in Kombination mit geeigneten Sicherheitsmaßnahmen auch die Einhaltung gesetzlicher Vorgaben. Kernleistungen, auf die Unternehmen bei einer Cyber-Versicherung achten sollten Finanzieller Schutz bei Cyberangriffen Die Versicherung deckt unter anderem Kosten für Betriebsunterbrechung, Datenwiederherstellung, Lösegeldforderungen* und IT-Wiederanlauf ab – ein entscheidender Faktor, um nach einem Angriff schnell wieder arbeitsfähig zu sein. *Die Abdeckung von Lösegeldforderungen können abhängig von Unternehmensgrößen (Umsätze) aufgestellt sein. Unterstützung bei Incident Response und Forensik Beim Abschluss einer modernen Cyber-Versicherungspolice sollten Sie sicherstellen, dass der Versicherungsplan einen 24/7-Notfalldienst zur Reaktion auf Vorfälle (Incident Response) beinhaltet, der forensische Untersuchungen, die Eindämmung des Angriffs und eine Ursachenanalyse durch Cybersicherheitsexperten abdeckt. Cristie Data bietet Ihnen sowohl einen Sofort-Hilfe-Service zur Reaktion auf Vorfälle als auch vollständig ausgelagerte Sicherheitsdienste in Kombination mit einer Cyber-Versicherungspolice für umfassenden Schutz und Sicherheit. Rechtsberatung, PR- und Krisenmanagement Viele Anbieter stellen juristische Expertise, PR-Beratung und Krisenkommunikation bereit, um Imageschäden zu minimieren und das Vertrauen von Kunden, Partnern und Investoren zu erhalten. Abdeckung bei Betriebsunterbrechungen Wenn zentrale Systeme ausfallen und der Betrieb stillsteht, ersetzt die Versicherung entgangene Umsätze und zusätzliche Betriebskosten. First-Party vs. Third-Party Versicherungsschutz First-Party: Schutz vor direkten Schäden, etwa Datenverlust, Systemwiederherstellung, Ausfallzeiten. Third-Party: Schutz vor Ansprüchen Dritter (Kunden, Partner, Aufsichtsbehörden) infolge eines Vorfalls. Ransomware und Datenleck-Abdeckung Leistungen umfassen etwa Kosten für Lösegeldverhandlungen, Wiederherstellung verschlüsselter Daten, Kommunikation mit Behörden und Benachrichtigungspflichten gegenüber Betroffenen. Rechtskosten und Bußgelder Versicherer übernehmen häufig Anwaltskosten sowie Strafen im Rahmen der DSGVO, sofern keine grobe Fahrlässigkeit vorliegt. Systemwiederherstellung und Datenrekonstruktion Die Rücksicherung verlorener oder verschlüsselter Daten kann teuer werden – die Versicherung entlastet Sie hierbei finanziell. Zusätzliche Vorteile, auf die Unternehmen bei einer Cyber-Versicherung achten sollten Einige Versicherungsanbieter ermöglichen es Ihnen, Ihren Versicherungsschutz gezielt durch Zusatzmodule zu erweitern, die den Schutz individuell auf Ihr Unternehmen zuschneiden. Beispiele für zusätzliche Leistungsbausteine sind: Versicherungsmodul Abdeckung Bring Your Own Device (BYOD) Schützt auch private Daten bei Nutzung privater Geräte im Unternehmenskontext. 2-fache Jahresmaximierung Stellt die vereinbarte maximale Versicherungssumme bis zu zweimal im Jahr zur Verfügung. Personenschäden Abdeckung jeglicher gesundheitlicher Folgen von Cyber-Vorfällen. Neuwertdeckung für IT-Hardware Ersetzt Geräte zum Neuwert unabhängig vom Alter der Technik. So senken Sie Ihre Cyber-Versicherungsprämie effektiv Versicherer analysieren Ihre IT-Sicherheitslage sehr genau. Eine starke Cyber-Security-Strategie wirkt sich direkt positiv auf Ihre Prämie aus. 1 IT-Sicherheitsmaßnahmen konsequent umsetzen Moderne Firewalls, EDR-Lösungen, Intrusion Detection Systeme und Härtung der Systemkonfiguration bilden die Grundlage einer resilienten Infrastruktur. 2 Zusammenarbeit mit MDR-Partnern Cristie Data bietet mit seinen Partnern rund um die Uhr Managed Detection & Response. Diese Leistung verbessert Ihre Sicherheitslage signifikant – und kann Ihre Versicherungsprämie spürbar senken. Arctic Wolf Incident Response Jumpstart Retainer beispielsweise ist ein fundamentaler Bestandteil unseres Cyber-Resilienz-Pakets und trägt zu einer reduzierten jährlichen Versicherungsprämie bei. 3 Regelmäßige Risikoanalysen und Schwachstellen-Scans Zeigen Sie Versicherern, dass Sie proaktiv Risiken erkennen und beheben. Das verbessert Ihre Risikobewertung erheblich. 4 Mitarbeiterschulungen zur IT-Sicherheit Viele Angriffe beginnen mit einem Klick auf eine Phishing-Mail. Schulungen verringern dieses Risiko und stärken Ihre menschliche Verteidigungslinie. 5 Einsatz von modernen Backup- und Wiederherstellungslösungen Moderne Datensicherungs-Lösungen bieten Backup- und Ransomware-Schutz mit schnellen Wiederherstellungszeiten – ein wichtiger Faktor für Versicherer bei der Risikobewertung. 6 Multi-Faktor-Authentifizierung (MFA) und Netzsegmentierung einführen MFA schützt kritische Systeme vor unbefugtem Zugriff, während Netzsegmentierung die Ausbreitung eines Angriffs erschwert. 7 Notfall- und Incident-Response-Plan dokumentieren Ein getesteter Krisenreaktionsplan zeigt, dass Sie vorbereitet sind – und senkt nachweislich Ihre Prämie. Ein robuster Vorfallsreaktionsplan ist der Ausgangspunkt und eine fundamentale Komponente des Incident Response Jumpstart Retainer, den wir über Arctic Wolf anbieten. Die Rolle von Cristie Data bei der Unterstützung niedrigerer Cyber-Versicherungsprämien Cristie Data unterstützt Unternehmen in Deutschland und darüber hinaus durch die Bereitstellung von IT-Infrastrukturlösungen, die die Resilienz stärken und das Cyber-Versicherungsrisiko senken. Wir arbeiten mit führenden Versicherungsanbietern zusammen, um unseren Kunden erstklassigen Cyber-Versicherungsschutz zu bieten. Dieser berücksichtigt gezielt die einzelnen Cyber-Resilienz-Lösungen, die unsere Kunden zum Schutz ihrer geschäftskritischen Daten und zur Stärkung ihrer Cybersicherheitsstrategie gewählt haben. READY by Cristie – das Komplettpaket für Resilienz READY by Cristie kombiniert Software, Hardware und Services in einem flexiblen Abo-Modell – inklusive regelmäßiger Updates, Support und Sicherheitsfeatures. Das spart Kosten und stärkt Ihre Position gegenüber Versicherern. Cybersecurity-as-a-Service Cristie bietet 24/7 Security Operations Center (SOC), Schwachstellenmanagement und Bedrohungserkennung – vollständig gemanagt von Experten, integriert über Cristie Data. Zeitgemäßes Backup & Recovery Moderne Datensicherungslösungen ermöglichen unveränderbare Backups, schnelle Wiederherstellung und sichere Archivierung – alles bereitgestellt von Cristie Data. Langzeit-Backup mit Tape Für Offline-Sicherung und langfristige Archivierung bietet Cristie mit GigaStream und anderen Library-Herstellern robuste, skalierbare Tape-Lösungen – eine wichtige Schutzmaßnahme gegen Ransomware. Häufig
VMware-Preisanalyse vor und nach der Broadcom-Übernahme

VMware-Preisanalyse: Vor und nach der Broadcom-Übernahme. Was Unternehmen wissen müssen. Nachfolgend finden Sie eine globale, vergleichende Analyse, wie sich die Preismodelle und Lizenzstrukturen von VMware vor, während und nach der Übernahme durch Broadcom entwickelt haben – und welche Konsequenzen dies weltweit für Unternehmenskunden (insbesondere in den USA und der EU) hatte. Wir beleuchten zudem, wie sich diese Umstellung auf VMware-Bestandskunden, Neukunden sowie auf die IT-Budgetierung und -Planung auswirkt. 1 Ausgangslage: VMware vor der Broadcom-Übernahme Lizenzmodell & Produktbündelung Historisch bot VMware eine große Auswahl an eigenständigen SKUs an — Kunden konnten genau die Komponenten kaufen, die sie benötigten, z. B. Hypervisor (vSphere), Speicher (vSAN), Netzwerk (NSX), Management usw. Die Lizenzierung erfolgte in der Regel perpetual (dauerhaft), mit optionalen Verlängerungen für „Support & Subscription (SnS)“ zur Aktualisierung und Unterstützung. Viele Kunden hielten diese Lizenzen unbegrenzt und zahlten nur bei Bedarf für Wartung/Support. Für kleinere Unternehmen und KMUs gab es kompaktere/günstigere SKUs (z. B. Essentials, Essentials Plus, vSphere ROBO), was eine kosteneffiziente Virtualisierung ohne komplette Enterprise-Bündel ermöglichte. Dieser modulare, à-la-carte-Ansatz bot Flexibilität: Unternehmen konnten die Lizenzierung an ihren tatsächlichen Bedarf anpassen, unnötige Komponenten vermeiden oder bei Bedarf investieren. Kostenkontrolle und Auswirkungen auf das Geschäft Durch das Modell aus dauerhafter Lizenzierung plus Wartung konnten viele Kunden ihre Lizenzkosten nach dem Erstkauf deckeln; die jährlichen Supportverlängerungen betrugen oft nur ~20–25 % der Ursprungskosten. Für Unternehmen mit stabiler Virtualisierungsinfrastruktur bedeutete dies planbare, kontrollierbare laufende Kosten — wichtig für langfristige Budgetplanung und CAPEX-Kontrolle. Die breite Produktpalette und flexible Lizenzierung machten VMware für Unternehmen jeder Größe weltweit attraktiv (USA, EU, international). VMware war vor der Übernahme durch Broadcom somit ein flexibler, modularer und kostenkontrollierbarer Anbieter — besonders vorteilhaft für Kunden, die nicht das gesamte Stack benötigten. 2 Während und unmittelbar nach der Broadcom-Übernahme (Ende 2023 – 2024): Der schnelle Wandel beginnt Als Broadcom VMware im November 2023 übernahm, erwarteten viele Analysten und Kunden sofortige Veränderungen. Diese traten auch prompt ein und beschleunigten sich im Verlauf des Jahres 2024. Umstieg auf Abonnements, Ende der unbefristeten Lizenzierung (Broadcom News and Stories) Im Dezember 2023 kündigte Broadcom eine „drastische Vereinfachung“ des VMware-Portfolios an, inklusive einer vollständigen Umstellung auf Abonnement- und befristete Lizenzen. Der Verkauf neuer dauerhafter Lizenzen wurde eingestellt. Bestehende Kunden mit aktiven Wartungsverträgen durften diese weiter nutzen, doch Broadcom kündigte das Ende der SnS-Verlängerungen an. Für Neukäufe oder Vertragsverlängerungen müssen Kunden auf Abonnements oder befristete Modelle umsteigen. VMware Produktbündelung & SKU-Vereinfachung Broadcom hat die Anzahl der SKUs drastisch reduziert — weg von vielen Einzelprodukten, hin zu wenigen Bündeln. Einzelne Produkte (z. B. vSAN oder NSX) wurden weitgehend abgeschafft. Stattdessen müssen Kunden Bündel wie: VMware Cloud Foundation (VCF) nutzen — ein vollständiges Private-Cloud-Paket (Hypervisor, Speicher, Netzwerk, Management, Orchestrierung). vSphere Foundation — eine Basisvariante für Infrastrukturkunden ohne Bedarf für den vollen VCF-Umfang. Laut Broadcom dient diese Vereinfachung der „kontinuierlichen Innovation“, schnellerem Mehrwert und planbaren Investitionen. Erste Reaktionen: Unsicherheit & Bedenken Die Umstellung führte zu unmittelbarer Kritik durch Kunden, Partner und Analysten. (TechTarget) Einige langjährige VMware-Kunden berichteten von drastisch erhöhten Verlängerungsangeboten im neuen Abomodell. (CloudBolt) In Foren wie Reddit kursierten Berichte über massive Preissteigerungen — z. B. durch Wechsel von CPU-Socket- auf Core-basierte Abrechnung. (Reddit). Viele kleinere Unternehmen (vor allem solche mit Essential-SKUs) begannen zu hinterfragen, ob VMware unter Broadcom noch wirtschaftlich sei. (CIO). Analystenhäuser (IDC, unabhängige Analysten) wiesen darauf hin, dass diese Umstellung Kunden dazu veranlassen könnte, sich nach Alternativen umzusehen. Einige kleinere VMware-Wiederverkäufer oder Value Added Partner befürchteten, verdrängt zu werden, da Broadcom begann, nur noch wenige strategische Großkunden anstelle einer breiten Reichweite bei KMUs und Partnern zu priorisieren. (CIO) 3 Nach der Übernahme bis 2025: Das neue Broadcom-Lizenzmodell für VMware Bis 2025 hatte sich das neue Lizenz- und Preismodell von VMware unter Broadcom weitgehend stabilisiert — mit teils erheblichen Auswirkungen für viele Kunden. Kernelemente des Broadcom-Lizenzmodells 2025 Ausschließlich abonnements- und laufzeitbasierte Lizenzen. Alle neuen VMware-Produkte werden nur noch im Abonnement (1, 3 oder 5 Jahre) angeboten. Der Verkauf unbefristeter Lizenzen sowie SnS-Verlängerungen ist beendet. (Broadcom News and Stories) Das Angebot konzentriert sich auf VCF und vSphere Foundation, mit gelegentlichen Preisnachjustierungen (z. B. pro Core). (ColocationPlus.com) Broadcom erhöhte die Mindestanzahl von CPU-Kernen pro Lizenz, was insbesondere kleine/mittlere Umgebungen hart trifft. (CRN) Es wurden neue Strafgebühren eingeführt: z. B. 20 % Aufpreis auf die Abogebühr, wenn Verlängerung nicht exakt zum Vertragsende erfolgt. (CRN) Kunden müssen durch die Bündelung oft mehr bezahlen, auch wenn nicht alle Komponenten genutzt werden. Einzelprodukte sind kaum noch erhältlich. (CIO) Reale Auswirkungen & Kostensteigerungen Quellen berichten von Lizenzkostensteigerungen von 150 % bis 500 %, teils bis zu 1200 %, im Vergleich zur Vorübernahmezeit. (CIO) Ein oft zitiertes Community-Beispiel (via Reddit) beschrieb eine Verlängerung vor der Übernahme für, sagen wir, 160.000 $ pro Jahr. Nachdem nach der Übernahme eine zeitlich befristete Produktkennung (Term SKU) erzwungen wurde, lag das neue Angebot beim etwa Zehnfachen dieses Preises. (CloudBolt) Auch bei gleichbleibender Core-Anzahl stiegen die Kosten durch Core-basierte Lizenzierung (statt Socket-basiert) und Mindestgrenzen deutlich. (Reddit) Die Support- und Wartungskosten steigen ebenfalls: Einigen Berichten zufolge belaufen sich die Support-Gebühren unter Broadcom nun auf 25–30 % des jährlichen Lizenzwerts (im Vergleich zu etwa 20–25 % unter dem früheren VMware). Über einen Zeithorizont von 5 Jahren könnten sich die gesamten Support-Kosten auf 125–150 % des ursprünglichen Lizenzwerts summieren (gegenüber etwa 110 % unter dem alten Modell) — was bedeutet, dass die Gesamtbetriebskosten (Total Cost of Ownership, TCO) langfristig erheblich höher sind- (broadcomnegotiations.com) Weitere strukturelle Änderungen Broadcom veränderte das Partnernetzwerk: Kleine Reseller wurden zurückgestuft, strategische Großkunden bevorzugt. (TechTarget) Viele traditionelle Partner, die kleine Lizenzen verkauft haben, können nicht mehr profitabel arbeiten. (CRN) Einige Kunden migrieren bereits zu Open-Source-Hypervisoren oder Cloud-native Alternativen, um Kosten zu senken, (novacloud.io) 4 Regionale & regulatorische Auswirkungen: EU vs. USA EU: Mehr regulatorischer Druck & Partner-Protest In der EU lösten die Änderungen Widerstand bei Cloud-Anbietern und Handelsgruppen aus. Zum Beispiel kritisierte ein Konsortium, zu dem CISPE, ein wichtiger europäischer Verband von Cloud-Dienstanbietern, sowie andere Cloud-Anbieter-Vereinigungen gehören, die neuen Lizenzierungsänderungen öffentlich. Sie argumentierten, dass Preiserhöhungen, Re-Bundling und neue Abrechnungspraktiken die wirtschaftliche Tragfähigkeit vieler europäischer Cloud-Dienstanbieter bedrohten. (Reuters) Diese in der EU ansässigen Anbieter warnten vor „Vendor
LTO-10-Kapazität: Wie die Aramid-Bandtechnologie die native Kapazität auf 40 TB erhöht hat
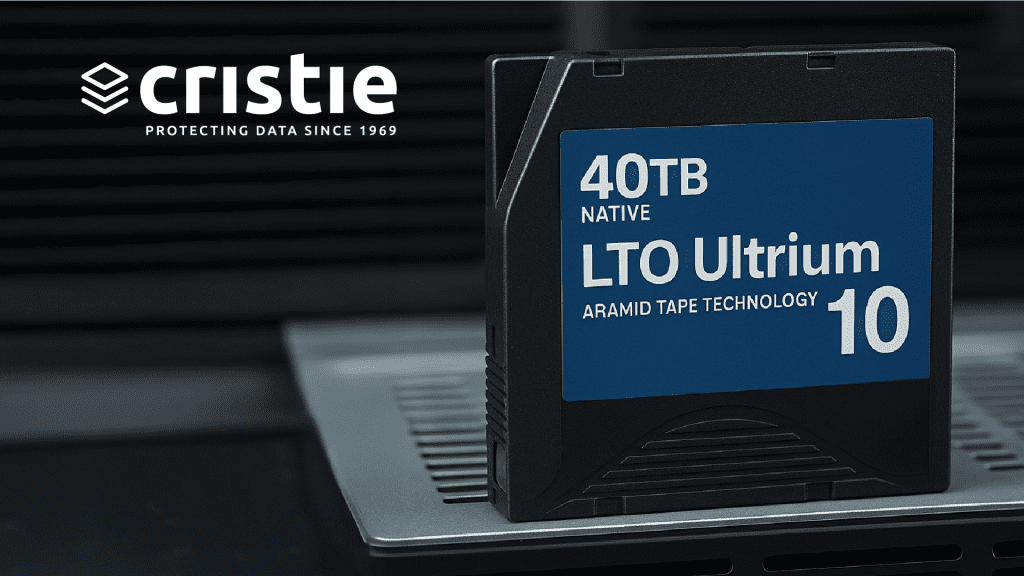
Das neue Durchbruchs-Upgrade der LTO 10 Kapazität verstehen Die Datenmengen wachsen rasant, und eine der wichtigsten Speicherinnovationen des Jahres 2025 ist die Erweiterung der LTO 10 Kapazität von ursprünglich angekündigten 30 TB auf beeindruckende 40 TB native Kapazität. Dieser Fortschritt wurde durch neuartige Aramid-Bandtechnologie ermöglicht und stellt einen bedeutenden Sprung für Unternehmen dar, die moderne Backup-, Archiv- und Compliance-Anforderungen zu erfüllen haben. Mit steigenden Anforderungen an Sicherheit, Effizienz und langfristige Zuverlässigkeit ist LTO 10 ein entscheidender Meilenstein für Organisationen, die enorme Datenvolumen sicher verwahren müssen. Was ist die LTO 10 Kapazität? Linear Tape-Open (LTO) ist eines der zuverlässigsten und langlebigsten Speichermedien für große Datenmengen. Jede Generation liefert mehr Leistung, schnellere Transferraten und höhere Datendichte. LTO 10 setzt diese Entwicklung fort und bringt mit 40 TB nativer Kapazität ein deutliches Upgrade, das insbesondere Branchen wie Filmproduktion, wissenschaftliche Forschung, Finanzwesen und High Performance Computing (HPC) zugutekommt. Der große Sprung: Von 30 TB auf 40 TB native Kapazität Die Erhöhung der LTO 10 Kapazität von 30 TB auf 40 TB entspricht einer Steigerung von rund 33 %. Das Besondere daran: Die Kassette hat weiterhin dieselbe physische Größe. Auch die Medienarchitektur bleibt kompatibel zur LTO-Roadmap. Der Schlüssel dazu sind Aramid-basierte Bandmedien, die dünnere, robustere und dichter beschreibbare Schichten ermöglichen. Die Rolle der Aramid-Bandtechnologie Aramid ist ein extrem starkes Polymer, bekannt aus: kugelsicheren Westen Luft- und Raumfahrt Hochtemperaturanwendungen In der Magnetbandtechnologie liefert Aramid mehrere entscheidende Vorteile: mehr Stabilität unter Belastung geringere Dehnung verbesserte Temperatur- und Feuchtigkeitsbeständigkeit deutlich reduzierte Materialermüdung Diese Eigenschaften ermöglichen dünnere Bandlagen, engere magnetische Partikelanordnung und dadurch höhere Kapazität. Wie Aramid die Stabilität der magnetischen Schicht verbessert Kapazität Aramid sorgt für: eine glattere Bandoberfläche höhere areale Datendichte (AD) geringere Fehlerquote beim Lesen/Schreiben ein stabileres Signal-Rausch-Verhältnis Für Archivierung bedeutet dies: weniger Bitfehler höhere Datenintegrität bessere Langzeitstabilität Genau diese Fortschritte ermöglichen die native 40-TB-Kapazität. Technische Spezifikationen von LTO 10 (November 2025 Ausgabe) Spezifikation Wert Native Kapazität 40 TB (Aramid-based film) / 30 TB (Polyethylene Naphthalate (PEN) or standard base film) Komprimierte Kapazität 100+ TB (Schätzung) Transferrate (native) ~1,5 GB/s (prognostiziert) Bandmaterial Aramid-basiert WORM Unterstützt Verschlüsselung AES-256 Hardware Encryption Vorteile der höheren LTO 10 Kapazität für Unternehmen 1. Niedrigere Gesamtbetriebskosten (TCO) Unternehmen profitieren durch: weniger benötigte Kassetten geringere Lagerkosten kürzere Backup-Fenster weniger Energieverbrauch weniger Robotik-Ressourcen in Tape Libraries 2. Effizientere Backups & Datenprozesse 40 TB pro Kassette bedeuten: optimierte Backup-Strukturen schnellere Datenerfassung weniger Unterbrechungen im Betrieb 3. Ideal für KI-, Big-Data- und HPC-Workloads LTO 10 unterstützt: Trainingsdatensätze Simulationsergebnisse Forschungsdaten Massendaten-Archive 4. Verbesserte Cybersicherheit durch Air-Gap Tape ist per Design offline. Kein Netzwerk = kein Ransomware-Risiko. Für Unternehmen ist dies ein zentraler Bestandteil moderner Cyber-Resilience-Strategien. Wie Aramid Tape im Vergleich zu früheren Materialien abschneidet Im Vergleich zu PET-basierten Bändern bietet Aramid: höhere Zugfestigkeit weniger Abrieb geringere Dehnung bessere Beständigkeit gegen Feuchtigkeit längere Lebensdauer (oft 30+ Jahre) Das macht LTO 10 besonders attraktiv für empfindliche Archive mit hoher Compliance-Anforderung. Praxisnahe Anwendungsfälle für neue LTO 10 Medien Medien & Unterhaltung 8K/12K-Produktionen erzeugen massive Datenmengen, die langfristig sicher archiviert werden müssen. Wissenschaft & Forschung Genomik, Klimasimulationen und Weltraumforschung benötigen Petabyte-Archivkapazitäten. Rechenzentren & Cloud-Backup Tape unterstützt hybride Archivierungskonzepte und kostengünstige Langzeitspeicherung für Cloud-Daten. Wie man sich auf die Einführung von LTO 10 vorbereitet Unternehmen sollten: Tape-Library-Firmware aktualisieren LTO 10 Drive-Kompatibilität prüfen Archivierungsstrategien für Migration planen langfristige Speicherkosten kalkulieren Die offizielle LTO-Roadmap bietet regelmäßige Updates für kommende Generationen. Häufig gestellte Fragen (FAQs) zur LTO 10 Kapazität. Wie hoch ist die native LTO 10 Kapazität? Die native Kapazität beträgt 40 TB mit Aramidfolie oder 30 TB mit Standardfolie. Was ermöglichte die Kapazitätserhöhung? Die Aramid-Bandtechnologie, die höhere Dichte und bessere Magnetstabilität erlaubt. Ist LTO 10 für KI-Workloads geeignet? Ja. Besonders für Trainingsdatensätze, wissenschaftliche Archive und große Modelle. Wie langlebig ist Aramid-basiertes Band? Aramid erhöht die Haltbarkeit erheblich und ermöglicht sehr lange Archivierungszeiträume. Die native Kapazität beträgt 40 TB mit Aramidfolie oder 30 TB mit Standardfolie. Die Aramid-Bandtechnologie, die höhere Dichte und bessere Magnetstabilität erlaubt. Ja. Besonders für Trainingsdatensätze, wissenschaftliche Archive und große Modelle. Aramid erhöht die Haltbarkeit erheblich und ermöglicht sehr lange Archivierungszeiträume. Fazit Der Sprung der LTO 10 Kapazität von 30 TB auf 40 TB ist ein bahnbrechender Fortschritt in der Bandspeichertechnologie. Dank Aramid-Bandmaterial bietet LTO 10 höhere Dichte, bessere Stabilität und eine langlebigere Speicherung als jede vorherige Generation. Unternehmen können damit: Kosten reduzieren Archive vereinfachen Cyber-Risiken minimieren und ihre Speicherstrategie für das kommende Jahrzehnt zukunftssicher gestalten LTO 10 zeigt, dass Magnetband auch im KI-Zeitalter ein unverzichtbares Rückgrat der globalen Dateninfrastruktur bleibt. Erfahren Sie mehr über LTO-Bandlösungen von Cristie Data
So entwerfen Sie resiliente Anwendungen nach dem großen AWS-Ausfall am 20. Oktober 2025
Wie man nach dem großen AWS-Ausfall eine widerstandsfähige S3-Anwendungsdatenspeicherumgebung entwirft. Den AWS-Ausfall vom 20. Oktober 2025 verstehen Am Montag, dem 20. Oktober 2025, erlitt Amazon Web Services (AWS) einen massiven, weltweiten Ausfall, der tausende Anwendungen und Dienste beeinträchtigte. Was ist passiert? Der Vorfall betraf vor allem die Region US-EAST-1 (Nord-Virginia), in der hohe Fehlerraten und Latenzen in mehreren AWS-Services auftraten. Die Ursache war laut Analysen ein DNS-Auflösungsfehler in internen AWS-Diensten (u. a. DynamoDB und API-Routing), der eine Kettenreaktion auslöste und viele abhängige Services beeinträchtigte. Der Ausfall begann gegen 08:11 Uhr MEZ und dauerte mehrere Stunden; Nachwirkungen waren noch bis in den Nachmittag spürbar. Warum war die Auswirkung so groß? Da AWS einen sehr hohen Marktanteil im Cloud-Infrastruktur-Sektor hat und viele Anwendungen nur in einer Region oder Availability Zone betrieben werden, führte der Ausfall einer Region zu globalen Störungen. Experten betonten, der Vorfall zeige, wie abhängig moderne IT-Infrastrukturen von einzelnen Cloud-Anbietern seien. Geschäftliche Auswirkungen Unter anderem betroffen waren große Plattformen wie Snapchat, Fortnite, Streaming-Anbieter, Smart-Home-Dienste (z. B. Ring) sowie zahlreiche Unternehmens- und Finanzanwendungen. Der Ausfall machte deutlich: Ein Fehler in der Infrastruktur eines Cloud-Anbieters kann weltweite Auswirkungen haben. Fazit Wer seine Anwendungen oder Daten in der Cloud betreibt, muss mit Ausfällen rechnen. Resilienz muss von Anfang an eingeplant werden – nicht erst, wenn der Ernstfall eintritt. Warum der Ausfall für die Anwendungsresilienz so wichtig ist Der AWS-Ausfall vom 20. Oktober 2025 ist ein Weckruf für jede Organisation, die auf Cloud-Infrastrukturen setzt. Ein einziger Fehlerpunkt Wenn eine Organisation auf einem öffentlichen Cloud-Anbieter aufbaut und die meisten Workloads in einer einzigen Region oder von einer einzigen Dienstabhängigkeit (zum Beispiel „gesamter Objektspeicher in AWS EU-CENTRAL-1 (Frankfurt)“) platziert, wird ein Ausfall dieser Region oder dieses Dienstes zu einer Bedrohung für die Geschäftskontinuität. Der Ausfall zeigt, dass das Backbone des Internets weniger widerstandsfähig ist, als viele annehmen.. Kaskadierende Fehler Ein scheinbar kleiner Fehler (wie DNS-Probleme bei DynamoDB) kann weitreichende Kettenreaktionen auslösen, weil viele Dienste voneinander abhängen. Wichtige Erkenntnisse Cloud-Architekturen müssen für Ausfälle entworfen werden – nicht nur für den Normalbetrieb. Resilienz bedeutet mehr als Hochverfügbarkeit innerhalb einer Region. Backups und Wiederherstellung müssen regelmäßig getestet und automatisiert werden. Grundprinzipien resilienter Cloud-Architekturen Multi-Region / Multi-Zone-Design Kritische Workloads sollten über mehrere Regionen oder Zonen verteilt sein. Fällt eine Region aus, läuft der Dienst in einer anderen weiter. Multi-Cloud- oder Hybrid-Strategie Um Anbieterabhängigkeit zu vermeiden, kann eine hybride Architektur (Cloud + On-Premises) oder Multi-Cloud-Umgebung sinnvoll sein. Degradation / Teilfunktionsmodus Anwendungen sollten so gestaltet sein, dass sie bei Ausfällen eingeschränkt weiterarbeiten können – z. B. im Nur-Lese-Modus oder mit Warteschlangen. Datenhaltbarkeit & Unveränderlichkeit Backups und Archive müssen unveränderlich (immutable) und in separaten Fehlerdomänen gespeichert sein. Automatisches Failover & Recovery Automatisierte Mechanismen erkennen Störungen und starten automatisch Wiederherstellungsprozesse – schneller als jedes manuelle Eingreifen. Architekturmuster für höhere Resilienz Aktiv–Aktiv vs. Aktiv–Passiv Aktiv–Aktiv: Mehrere Regionen/Clouds sind gleichzeitig aktiv – bei Ausfall übernimmt automatisch die andere. Aktiv–Passiv: Eine Region ist aktiv, die andere im Standby – einfacher, aber mit potenzieller Umschaltzeit. Failover- und Fallback-Mechanismen Definieren Sie klare Prozesse: Ausfall erkennen → Traffic umleiten → Daten synchronisieren → Betrieb wieder aufnehmen. Event-Driven Decoupling Durch asynchrone Kommunikation (Message Queues, Event Streams) können Teilsysteme unabhängig voneinander weiterarbeiten. Georedundante Datenreplikation Daten regelmäßig in andere Regionen oder auf andere Anbieter replizieren. Resiliente Speicher- und Backup-Strategien Objektspeicher-Resilienz Multi-Region-Buckets oder Cross-Region-Replikation verwenden. Gesundheit und Latenz der Speicherendpunkte überwachen. Unveränderliche Backups & Archive Backups sollten WORM-fähig (Write Once, Read Many) und gegen Ransomware geschützt sein. Langzeitarchivierung & Offline-Kopien Offline-Medien wie Tape bieten physische Trennung und höchste Sicherheit – ideal für den Ernstfall. Wie Cristie Data mit der GREEN-S3 Cloud Resilienz stärkt Was ist die GREEN-S3 Cloud? GREEN-S3 Cloud bietet eine „kohlenstoffneutrale, anwendungsoptimierte S3-Cloud“, die auf windbetriebener Infrastruktur gehostet wird. Die GREEN-S3 Cloud ist für Backup, Recovery und Archivierung gedacht, wobei Optionen wie S3 direkt auf Band (S3 direct to tape) zur Verfügung stehen. Vorteile gegenüber Public Cloud Unabhängige Fehlerdomäne: Bleibt AWS oder Azure stehen, sind Daten weiterhin zugänglich. Unveränderliche Archive für maximale Datensicherheit. Hybrid-Integration: Öffentliche Cloud für Betrieb, GREEN-S3 Cloud für Backup. Nachhaltigkeit: Klimaneutrale Infrastruktur reduziert CO₂-Fußabdruck. Integration der GREEN-S3 Cloud in bestehende Architekturen Beispielarchitektur Produktion läuft auf AWS oder Azure. Backups und Snapshots werden in die GREEN-S3 Cloud repliziert. Archivkopien wandern automatisch per S3-to-Tape-Gateway auf Band. Im Störungsfall kann das Unternehmen auf die Cristie-Infrastruktur zurückgreifen. Datenfluss Echtzeit- oder Batch-Replikation. Monitoring von Latenz und Integrität. Regelmäßige Überprüfung der Wiederherstellbarkeit. Wirtschaftlichkeit Die GREEN-S3 Cloud nutzt ein Pay-as-you-go-Modell – Sie zahlen nur für die tatsächlich genutzte Kapazität. Anwendungsebene: Was Kunden tun sollten Design for Failure – planen Sie Ausfälle fest ein. Überwachen Sie Latenzen, Fehlerraten und Systemgesundheit. Implementieren Sie Graceful Degradation, statt komplette Ausfälle zu riskieren. Testen Sie regelmäßig automatisierte Failover-Prozesse. Sorgen Sie dafür, dass Anwendungen auf Backups (z. B. GREEN-S3 Cloud) zugreifen können. Datensicherungsebene: Was Kunden tun sollten Definieren Sie Backup-Intervalle und Aufbewahrungsfristen. Erstellen Sie unveränderliche Kopien außerhalb der Primär-Cloud. Führen Sie regelmäßige Recovery-Tests durch. Verwenden Sie Cristie-Lösungen für automatisierte Wiederherstellungstests. Betriebliche Resilienz Chaos Engineering zur Erprobung des Ernstfalls. Incident Response-Pläne für Cloud-Ausfälle. Regelmäßige Kommunikation und Schulung der Teams. Integration der GREEN-S3 Cloud in den Business Continuity Plan. Multi-Cloud- und Unabhängigkeitsstrategien Prüfen Sie, welche Workloads multi-cloud-fähig sind. Vermeiden Sie Vendor Lock-In durch offene Standards. Nutzen Sie GREEN-S3 Cloud als unabhängige Datendomäne. Checkliste für resiliente Cloud-Architektur Prüffrage Erledigt Werden kritische Workloads über mehrere Regionen betrieben? □ Sind Backups außerhalb der Primär-Cloud gespeichert? □ Sind Daten immutable (unveränderlich)? □ Existieren getestete DR-Runbooks? □ Wird die Wiederherstellbarkeit regelmäßig überprüft? □ Gibt es automatisiertes Failover? □ Wurden Abhängigkeiten zu Anbietern dokumentiert? □ Beispielszenarien: Was hätte passieren können – und wie man es vermeidet Hier sind einige illustrative Szenarien und wie die Architektur mit Cristie Data hilft, große Auswirkungen zu verhindern. Szenario 1: Ausfall einer AWS-Region Stellen Sie sich vor, Ihre Produktion läuft vollständig in AWS EU-CENTRAL-1, und am 20. Oktober 2025 legt ein DNS-/interner Fehler die Region lahm. Ohne alternative Region oder Anbieter ist Ihre Anwendung offline. Mit einer Architektur, die Daten in die GREEN-S3 Cloud repliziert und Multi-Region-Deployments (oder