Cyber-Resilienz: Die 5 Säulen einfach erklärt
Was Cyber-Resilienz von Cybersecurity unterscheidet, wie die fünf Säulen nach NIST zusammenwirken und warum die Wiederherstellung über die Belastbarkeit entscheidet.
Cyber-Resilienz (auch Cyberresilienz, englisch Cyber Resilience) ist die Fähigkeit eines Unternehmens, Cyberangriffe vorherzusehen, ihnen standzuhalten, sich davon zu erholen und sich anzupassen – sodass kritische Geschäftsprozesse auch während und nach einem Vorfall weiterlaufen oder schnell wieder anlaufen. Sie lehnt sich an die Definition des US-amerikanischen National Institute of Standards and Technology (NIST) an, das Cyber-Resilienz für IT-Systeme beschreibt (SP 800-160 Vol. 2). Die Kurzdefinition finden Sie auch in unserem Lexikon unter Cyber Resilience.
Nach einem Angriff zählt nicht, wie viele Angriffe die Firewall abgewehrt hat – sondern wie schnell das Unternehmen wieder arbeitet.
Was das bedeutet, zeigt sich am Montagmorgen nach einem Ransomware-Angriff: Fileserver, Hypervisor und Active Directory sind verschlüsselt, die Produktion steht. Dann zählt, ob es einen sauberen Datenstand gibt, welche Systeme zuerst zurückkommen müssen und wie lange das tatsächlich dauert.
Cyber-Resilienz vs. Cybersecurity: Was ist der Unterschied?
Cybersecurity umfasst den Schutz von Systemen, Netzwerken und Daten – von der Abwehr über die Erkennung bis zur Reaktion und Wiederherstellung. Cyber-Resilienz richtet den Blick auf das Unternehmen als Ganzes: auf seine Fähigkeit, Angriffe zu überstehen, sich anzupassen und kritische Geschäftsprozesse wiederherzustellen.
Der Unterschied liegt weniger in den Maßnahmen als im Blickwinkel. Cybersecurity fragt, wie IT-Systeme geschützt werden. Cyber-Resilienz fragt, wie das Geschäft weiterläuft, wenn dieser Schutz überwunden wurde. Business Continuity Management (BCM) geht noch weiter und betrachtet alle Störungsarten, vom Stromausfall bis zur Lieferkette.
Die 5 Säulen der Cyber-Resilienz im Überblick
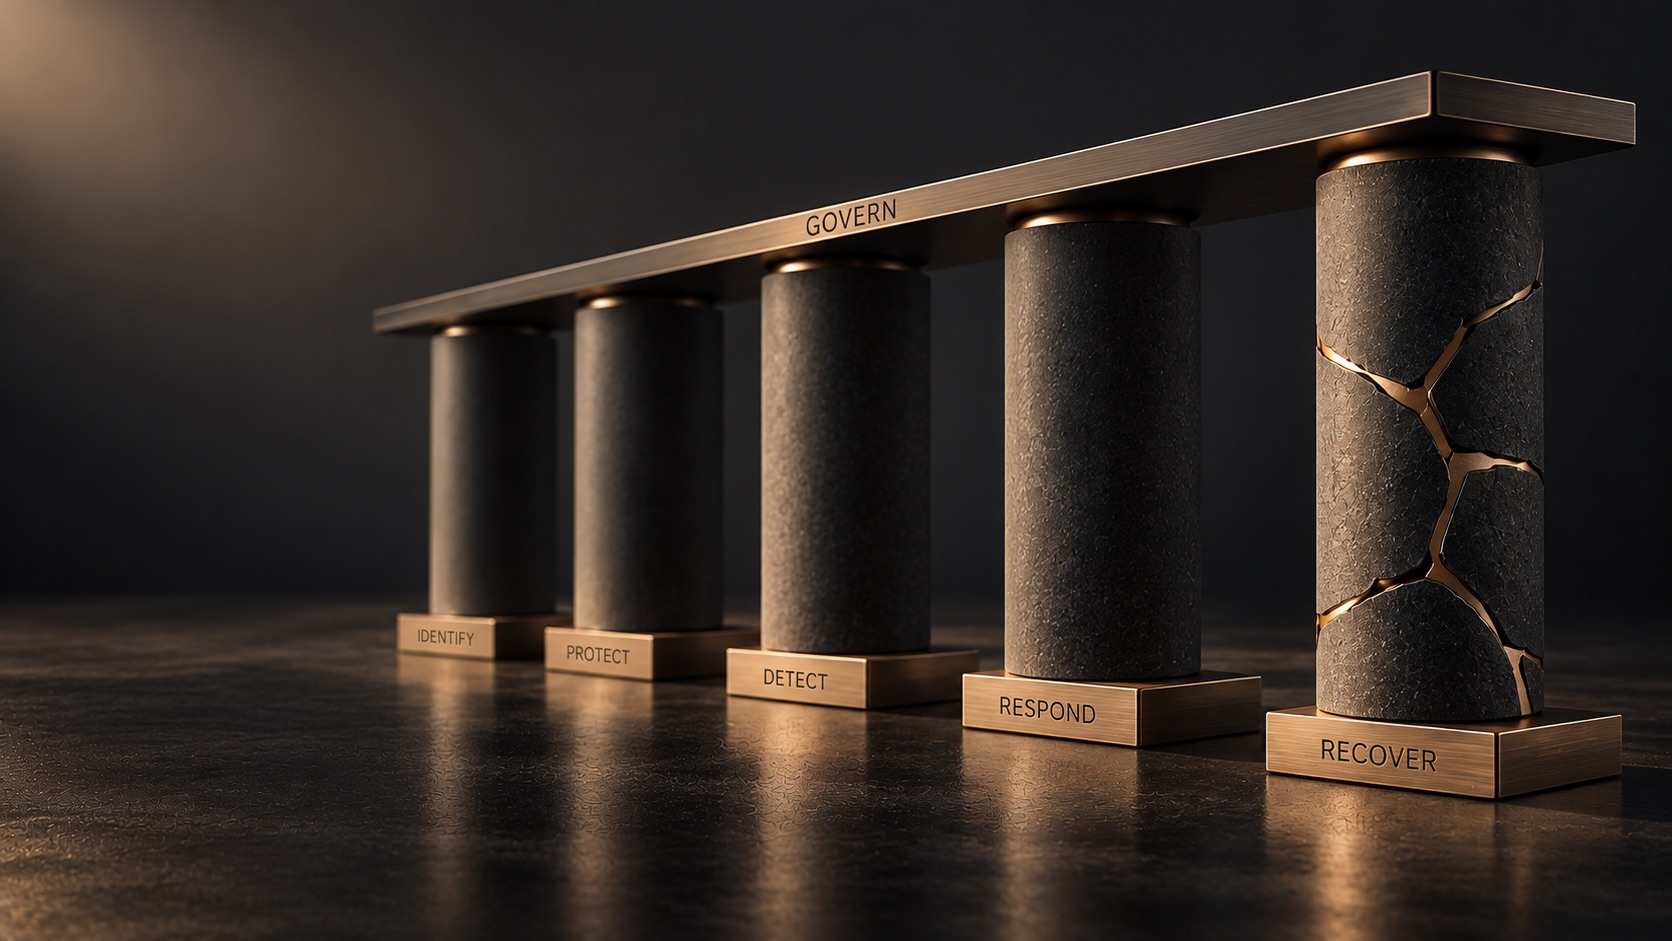
Eine bewährte Struktur liefert das NIST Cybersecurity Framework (CSF). Die aktuelle Version 2.0 von 2024 umfasst sechs Funktionen: fünf operative Funktionen – Identify, Protect, Detect, Respond und Recover – sowie Govern als übergreifende Steuerung von Strategie, Verantwortlichkeiten und Richtlinien. Bis Version 1.1 bestand das Framework nur aus den fünf operativen Funktionen. Diese fünf Funktionen bieten eine praktische Orientierung für den Aufbau von Cyber-Resilienz.
| Säule | Ziel | Typische Maßnahmen | Beispiel |
|---|---|---|---|
| 1. Identify (Identifizieren) | Wissen, was geschützt und wiederhergestellt werden muss | Asset-Inventar, Business-Impact-Analyse, Abhängigkeitsanalyse | Das ERP-System hängt von Active Directory, DNS und einer Datenbank ab. |
| 2. Protect (Schützen) | Angriffsfläche verkleinern, Backups absichern | MFA, Patch-Management, Segmentierung, unveränderliche Backups | Die Backup-Administration läuft über separate Konten ohne Domänenanbindung. |
| 3. Detect (Erkennen) | Angriffe früh bemerken | Log-Monitoring, EDR, SIEM, SOC | Ungewöhnlich hohe Änderungsraten im nächtlichen Backup lösen einen Alarm aus. |
| 4. Respond (Reagieren) | Vorfall eindämmen, koordiniert handeln | IT-Notfallplan, Krisenstab, Meldeprozesse | Betroffene Segmente werden isoliert, die zuständige Meldestelle wird gemäß den geltenden Vorgaben informiert. |
| 5. Recover (Wiederherstellen) | Geschäftsbetrieb sauber und schnell wieder aufnehmen | RTO/RPO, sauberer Wiederherstellungspunkt, Cleanroom-Recovery, Recovery-Tests | Kritische Systeme werden isoliert geprüft und in festgelegter Reihenfolge zurückgespielt. |
Säule 1: Identify – Wissen, was zählt
Ein Unternehmen kann nur schützen und wiederherstellen, was es kennt. Neben dem Inventar von Systemen, Daten und Cloud-Diensten zählt vor allem die Zuordnung zu Geschäftsprozessen. Eine Business-Impact-Analyse legt fest, wie lange ein Prozess ausfallen darf – die Grundlage für RTO und RPO in der Recover-Säule.
Säule 2: Protect – Angriffsfläche verkleinern
Multi-Faktor-Authentifizierung, zeitnahes Patching, minimale Rechte nach dem Zero-Trust-Prinzip und Netzwerksegmentierung erschweren Angriffe. Für die Cyber-Resilienz entscheidend ist der Schutz der Backups selbst, denn Ransomware-Gruppen suchen gezielt nach Sicherungen, um sie zu löschen oder zu verschlüsseln. Getrennte Administrationskonten, Netzwerkisolation und eine unveränderliche oder Offline-Kopie nach der 3-2-1-1-0-Regel gehören zur Basis. Wie unveränderliche Backups gegen aktuelle Ransomware-Kampagnen schützen, beschreibt ein eigener Beitrag.
Säule 3: Detect – Angriffe früh erkennen
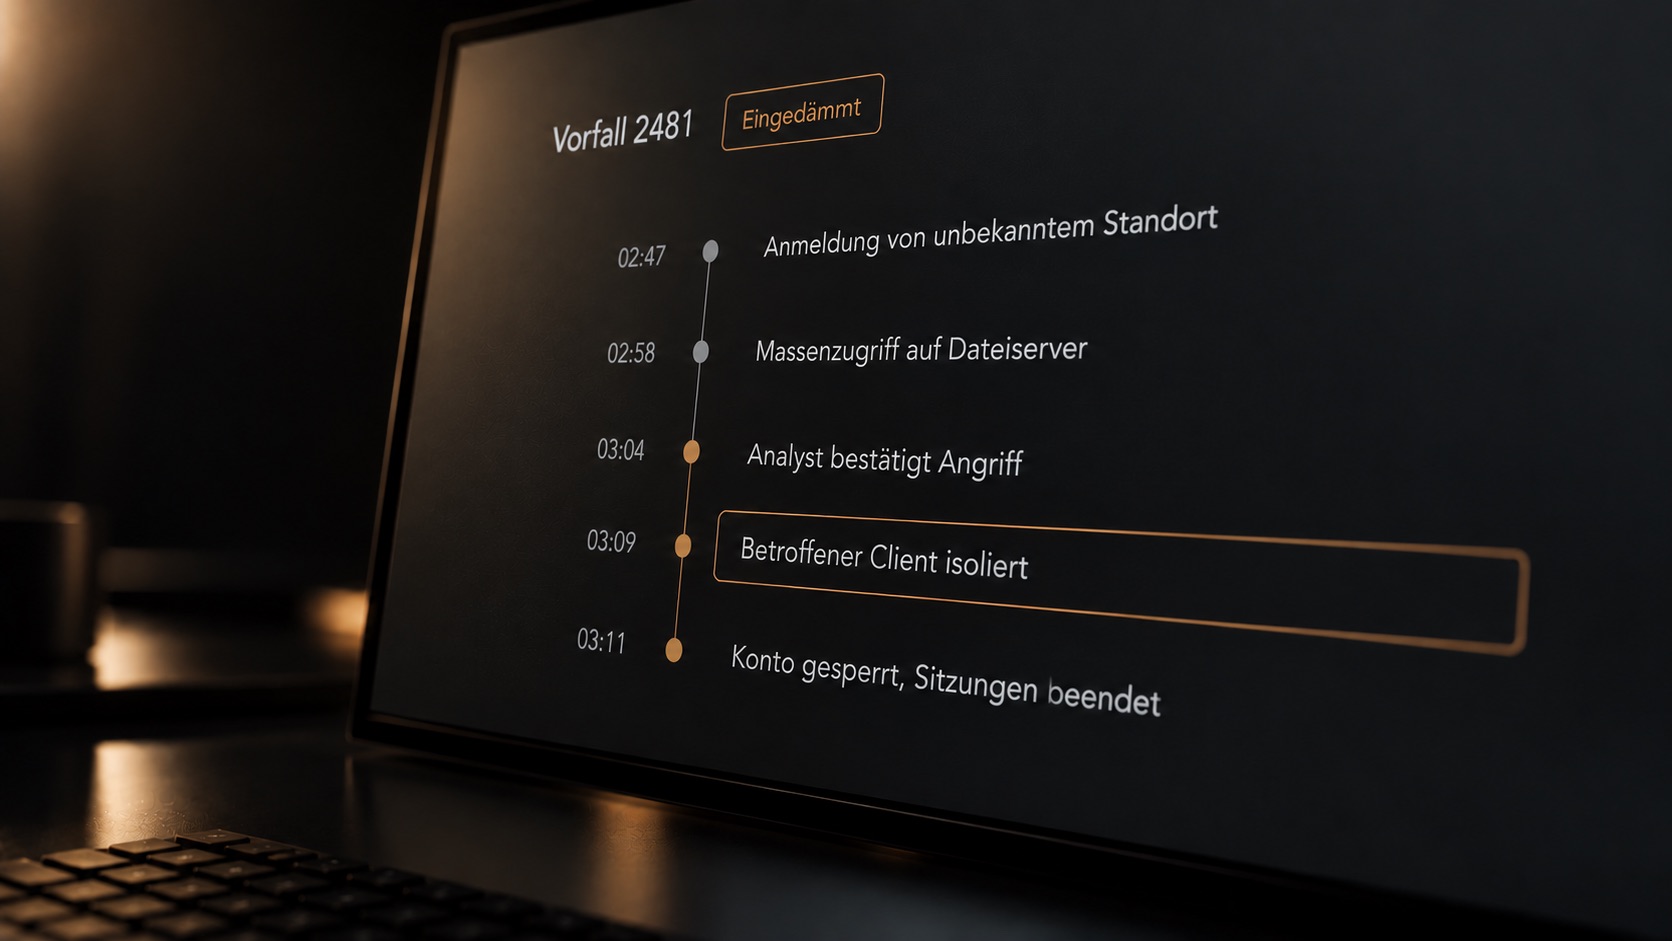
Angreifer bewegen sich oft lange unbemerkt im Netzwerk. Je früher ein Angriff erkannt wird, desto geringer ist das Risiko, dass auch aktuelle Sicherungen bereits kompromittiert sind. Log-Management, Endpoint Detection and Response (EDR) und SIEM liefern die Signale; entscheidend ist, dass jemand sie rund um die Uhr auswertet – intern oder über ein Managed SOC. Auch Backups liefern Hinweise: Plötzlich steigende Änderungsraten können auf eine laufende Verschlüsselung hindeuten.
Säule 4: Respond – Koordiniert reagieren
Unter Druck vergrößern Teams ohne Plan den Schaden oft selbst, etwa durch voreilige Neustarts oder das Zurückspielen infizierter Backups – typische Fehler nach einem Ransomware-Angriff beschreibt ein eigener Beitrag. Zwei Dokumente geben Halt: Der IT-Notfallplan regelt die Organisation – Alarmierung, Krisenstab, Kommunikation und Meldepflichten. Der Disaster-Recovery-Plan regelt die Technik – Wiederanlaufreihenfolge, Ressourcen und Verantwortliche. Beide müssen auch bei ausgefallener IT verfügbar sein, also ausgedruckt oder offline.
Säule 5: Recover – Wiederherstellungsfähigkeit nachweisen
In der Recover-Säule entscheidet sich, wie lange ein Unternehmen nach einem Angriff stillsteht. Ein erfolgreich abgeschlossenes Backup ist noch kein Nachweis dafür, dass kritische Anwendungen nach einem Cyberangriff innerhalb der benötigten Zeit wieder verfügbar sind. Der Unterschied lässt sich an fünf Punkten festmachen:
| Backup vorhanden | Wiederherstellung nachgewiesen |
|---|---|
| Daten wurden gesichert | Daten wurden erfolgreich zurückgespielt |
| Backup-Job meldet „erfolgreich“ | Wiederanlauf der Anwendung wurde getestet |
| RTO ist definiert | Tatsächliche Wiederherstellungszeit wurde gemessen |
| Sicherung ist gespeichert | Wiederherstellungspunkt wurde auf Hinweise einer Kompromittierung geprüft |
| Systeme sind einzeln gesichert | Abhängigkeiten und Startreihenfolge wurden im Recovery-Test überprüft |
RTO und RPO: Ziele, keine Garantien
Das Recovery Time Objective (RTO) legt fest, wie lange ein System höchstens ausfallen darf. Das Recovery Point Objective (RPO) legt fest, wie viel Datenverlust tolerierbar ist, gemessen als Zeitraum. Ein Beispiel: Für ein ERP-System gelten ein RTO von vier Stunden und ein RPO von einer Stunde. Es soll also nach spätestens vier Stunden wieder laufen, und es dürfen höchstens die Buchungen der letzten Stunde verloren gehen.
Beide Werte sind Ziele. Ob vier Stunden reichen, wenn 50 Terabyte über die vorhandene Bandbreite zurückgespielt werden müssen, zeigt erst ein Test. Mehr dazu im Lexikon unter RTO und RPO.
Der saubere Wiederherstellungspunkt
Nach einem Cyberangriff ist die jüngste Sicherung nicht automatisch die richtige. Hat sich ein Angreifer über Wochen im Netz bewegt, können auch aktuelle Backups Schadcode, Hintertüren oder manipulierte Konten enthalten. Der letzte vertrauenswürdige Stand liegt dann deutlich weiter zurück als vom RPO vorgesehen. Wie sich der richtige Wiederherstellungspunkt nach einem Angriff bestimmen lässt, erläutert ein eigener Beitrag.
Cleanroom-Recovery
Bei der Cleanroom-Recovery werden Systeme zunächst in einer isolierten Umgebung ohne Verbindung zum Produktivnetz gestartet, auf Hinweise einer Kompromittierung geprüft und bereinigt. Das kostet Zeit, reduziert aber das Risiko einer erneuten Infektion deutlich. Vollständig ausschließen lässt es sich nicht. Mehr dazu im Beitrag Cleanroom-Recovery nach Cyberangriffen.
Startreihenfolge und Recovery-Tests
Viele Anwendungen starten nur, wenn Active Directory, DNS, Zertifikatsdienste und Datenbanken bereits laufen. Ohne geprüfte Startreihenfolge beginnt die Wiederherstellung mit Fehlversuchen, die Stunden kosten. Ist die ursprüngliche Infrastruktur nicht mehr verfügbar oder vertrauenswürdig, kann eine vollständige Systemwiederherstellung per Bare-Machine-Recovery (BMR) auf Ersatzhardware oder in einer geeigneten virtuellen Umgebung erforderlich sein.
Regelmäßige Recovery-Tests zeigen, ob Backups vollständig sind, ob die Startreihenfolge stimmt und wie lange der Wiederanlauf tatsächlich dauert. So zeigt sich, ob die geplanten Wiederherstellungszeiten realistisch sind und wo RTO, RPO oder Infrastruktur nachjustiert werden müssen. Welche Prüfungen dazugehören, beschreibt der Beitrag zum Recovery Testing als Backup-Check.
Cyber-Resilienz und Regulierung in der DACH-Region
Für viele Unternehmen ist Cyber-Resilienz auch eine gesetzliche Anforderung – abhängig von Branche, Größe und Land. Hier setzt die Govern-Funktion des NIST CSF an.
Deutschland und Österreich: Die EU-Richtlinie NIS2 verlangt von betroffenen Unternehmen unter anderem Backup-Management, Wiederherstellung nach Notfällen und gestufte Meldepflichten bei erheblichen Vorfällen. In Deutschland gilt dafür seit 6. Dezember 2025 das NIS2-Umsetzungsgesetz, in Österreich seit 1. Oktober 2026 das NISG 2026. Mehr zu den NIS2-Anforderungen.
Finanzsektor in der EU: Seit 17. Januar 2025 gilt der Digital Operational Resilience Act. DORA fordert unter anderem Wiederherstellungspläne, getrennt gespeicherte Sicherungen und regelmäßige Tests. Mehr zu DORA.
Schweiz: Die Schweiz hat einen eigenständigen Rahmen. Seit 1. April 2025 müssen Betreiber kritischer Infrastrukturen meldepflichtige Cyberangriffe innerhalb von 24 Stunden nach Entdeckung dem Bundesamt für Cybersicherheit (BACS) melden.
Nicht zu verwechseln ist Cyber-Resilienz mit dem EU Cyber Resilience Act: Er regelt die Sicherheit von Produkten mit digitalen Elementen und richtet sich vor allem an deren Hersteller.
In 5 Schritten zu mehr Cyber-Resilienz
- Kritische Prozesse erfassen: die wichtigsten Geschäftsprozesse und ihre technischen Abhängigkeiten dokumentieren, RTO und RPO je Prozess festlegen.
- Backups härten: Backup-Administration von der Produktivdomäne trennen, MFA aktivieren, mindestens eine Kopie unveränderlich oder offline vorhalten.
- Erkennung ausweiten: Backup-Systeme ins Monitoring einbinden und klären, wer Alarme außerhalb der Geschäftszeiten bearbeitet.
- Notfallpläne üben: IT-Notfallplan und Disaster-Recovery-Plan offline verfügbar halten und mindestens einmal jährlich ein Ransomware-Szenario durchspielen.
- Wiederherstellung testen: prüfen, ob RTO und RPO in der Praxis erreicht werden, und Infrastruktur oder Vorgaben anpassen, wenn nicht.
Wo Ihre Datensicherung heute steht, zeigt der Backup-Check: zehn Fragen, Ergebnis als Ampel.
Häufige Fragen zur Cyber-Resilienz
Was ist Cyber-Resilienz?
Cyber-Resilienz ist die Fähigkeit eines Unternehmens, Cyberangriffe vorherzusehen, ihnen standzuhalten, sich davon zu erholen und sich anzupassen. Während Cybersecurity Systeme, Netzwerke und Daten schützt, steht bei Cyber-Resilienz die Frage im Mittelpunkt, wie kritische Geschäftsprozesse auch nach einem erfolgreichen Angriff weiterlaufen oder schnell wieder anlaufen.
Was ist der Unterschied zwischen RTO und RPO?
Das RTO (Recovery Time Objective) legt fest, wie lange ein System höchstens ausfallen darf. Das RPO (Recovery Point Objective) legt fest, wie viel Datenverlust tolerierbar ist, gemessen als Zeitraum. Beide sind Zielwerte: Ob sie im Ernstfall erreicht werden, zeigt sich verlässlich erst in einem Recovery-Test.
Warum reichen Backups allein für Cyber-Resilienz nicht aus?
Ein Backup belegt nur, dass Daten kopiert wurden. Nach einem Cyberangriff kommt es darauf an, ob ein sauberer Wiederherstellungspunkt existiert, ob Systeme in der richtigen Reihenfolge wieder starten und ob das innerhalb des geforderten RTO gelingt. Belegen lassen sich diese Punkte nur durch geschützte Backups und regelmäßige Recovery-Tests.
Fazit: Cyber-Resilienz zeigt sich bei der Wiederherstellung
Cyber-Resilienz verschiebt die Frage von „Gelingt ein Angriff?“ zu „Wie schnell und sauber ist das Unternehmen danach wieder arbeitsfähig?“. Die fünf operativen NIST-Funktionen geben dafür die Struktur, Govern den Rahmen. Belastbar wird das Konzept erst, wenn die Wiederherstellung kritischer Geschäftsprozesse geschützt, realistisch geplant und erfolgreich getestet ist.
Wie belastbar ist Ihre Wiederherstellungsstrategie?
Funktionieren Ihre Backups auch im Ernstfall? Und wie schnell lassen sich kritische Systeme tatsächlich wiederherstellen? Cristie Data unterstützt Unternehmen dabei, ihre Recovery-Strategie zu überprüfen, Schwachstellen zu erkennen und die Wiederherstellungsfähigkeit gezielt zu verbessern.
Lieber zuerst selbst prüfen? Der Backup-Check zeigt in wenigen Minuten, wo Ihre Datensicherung steht – anonym und ohne Anmeldung.
Quellen
- NIST Cybersecurity Framework 2.0
- NIST SP 800-160 Vol. 2 Rev. 1: Developing Cyber-Resilient Systems
- Richtlinie (EU) 2022/2555 (NIS2)
- Verordnung (EU) 2022/2554 (DORA)
- Verordnung (EU) 2024/2847 (Cyber Resilience Act)
- Österreich: Netz- und Informationssystemsicherheitsgesetz 2026, BGBl. I Nr. 94/2025 (RIS)
- Schweiz: Merkblatt Meldepflicht für Cyberangriffe (BACS)
- Deutschland: NIS2-Umsetzungsgesetz in Kraft seit 6. Dezember 2025 (Reed Smith)
Hinweis: Bei der Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge unterstützend zum Einsatz. Recherche, redaktionelle Prüfung und inhaltliche Verantwortung liegen bei der Redaktion von Cristie Data.